 ⚡ عاجل
ThreatsDay: Adobe RCE, سرقة محفظة DNS، هروب حاوية NVIDIA، باب خلفي ذاتي الشفاء + 23 أخرى
قام شخص ما ببناء أداة لسرقة البيانات، ثم قرر أنه يجب أن تخيف الضحية من أجل المتعة. نعم، هذه ميزة فعلية. وبطريقة ما، تتناسب تمامًا مع قصص الأمان لهذا الأسبوع. بقية الأمور تصبح مثيرة بطرق مختلفة. يمكن أن يؤدي إذن صغير إلى ...

استغلالات Silent Lynx لثغرة WinRAR لنشر قشرة عكسية في هجمات حكومات دول الكومنولث المستقلة

تصحيحات NGINX لخمسة عيوب، بما في ذلك إمكانية تنفيذ التعليمات البرمجية عن بُعد وخلل TLS قد يتجاوز فحوصات الشهادات العميلة

Next.js تطلق تحديث أمان خارج النطاق لثغرتين حرجة في تنفيذ التعليمات البرمجية عن بُعد في التخزين المؤقت ومعالجة SVG
أحدث الأخبار — صفحة 19 من 24
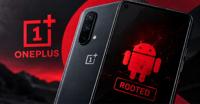
ثغرات غير مصححة في OnePlus تسمح للتطبيقات المثبتة على أندرويد بالحصول على صلاحيات الجذر دون إذن
يمكن أن يتم اختراق جهاز OnePlus 15 الذي يعمل بأحدث إصدار من OxygenOS بواسطة تطبيق خبيث يقوم المستخدم بتثبيته، والذي لا يطلب أي أذونات خاصة. قام الباحث، راسموس م...
ThreatsDay: تسميم بحث الذكاء الاصطناعي، تسرب أدوات البرمجة، تنفيذ الشيفرة بنقرة واحدة و 13 قصة أخرى
هذا الأسبوع، تستمر الأمور الخطيرة في الوصول متنكّرة في شكل شيء ممل. تحديث. صندوق تسجيل دخول. إجابة بحث. أداة برمجة. رابط قمت بالنقر عليه مئات المرات من قبل. هذه...
المعدن غير الصامت: تهديد يجمع بين تعدين العملات المشفرة على نقطة النهاية
خلفية اكتشف باحثو Huntress مؤخرًا حادثة فريدة حيث، بعد الحصول على الوصول الأولي من خلال استغلال ثغرة معروفة في Samsung MagicINFO وتثبيت نسخة خبيثة من AnyDesk عل...
تشير شركة Check Point إلى استغلال نشط لثغرة حرجة في VPN
تحذر شركة الأمن السيبراني Check Point من استغلال نشط لثغرة حرجة في منتجات VPN التي تقدمها. من خلال الثغرة الأمنية (CVE-2026-85102) يمكن لمهاجم غير مصرح له تنفيذ...
أدوبي تصحح ثغرات حرجة في Connect و AEM Forms
أصدرت أدوبي تحديثات أمان لثغرات حرجة في أدوبي كونكت وأدوبي إكسبيرينس مانجر (AEM) فورمز. تتيح عدة ثغرات أمنية تنفيذ تعليمات برمجية عشوائية أو الحصول على حقوق مرت...
المهاجمون يستغلون ثغرة WordPress CVE-2026-87902 خلال ساعات من الكشف
بدأ المهاجمون في استغلال ثغرة أمنية حرجة في WordPress خلال ساعات من الكشف العام عنها. الثغرة المعنية هي CVE-2026-87902 (درجة CVSS: 9.2)، والتي قد تسمح لمهاجم غي...
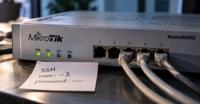
هجوم سلسلة MikroTrick يسمح للمهاجمين بالتحكم في أجهزة توجيه MikroTik دون كلمة مرور أو مفتاح SSH
تتيح ثغرتان في بروتوكول SSH الخاص بنظام MikroTik RouterOS للمهاجمين السيطرة الكاملة على أجهزة التوجيه المعرضة للإنترنت دون الحاجة إلى كلمة مرور أو مفتاح SSH أو ...
Check Point تحذر من ثغرة Path Traversal
تحذر Check Point من وجود ثغرة Path Traversal ورفع الملفات في خادم إدارة Check Point. باستخدام هذه الثغرة (CVE 2026 93616)، يمكن للمهاجمين، دون أي شكل من أشكال ا...
ثغرة في برنامج WEBCON BPS
ثغرة في برنامج WEBCON BPS CVE ID CVE-2026-92419 تاريخ النشر 23 سبتمبر 2026 البائع WEBCON المنتج WEBCON BPS الإصدارات المعرضة للخطر من 2024.1.1.145 قبل 2025.2.1....