 ⚡ عاجل
استغلالات Silent Lynx لثغرة WinRAR لنشر قشرة عكسية في هجمات حكومات دول الكومنولث المستقلة
تمت نسبة الفاعل المهدد المعروف باسم Silent Lynx إلى مجموعة جديدة من الهجمات التي تستهدف المنظمات الحكومية عبر دول الكومنولث المستقلة (CIS). تتضمن الأنشطة، التي لوحظت من يونيو 2025 حتى أغسطس 2026، أربع سلاسل مختلفة من الع...

تصحيحات NGINX لخمسة عيوب، بما في ذلك إمكانية تنفيذ التعليمات البرمجية عن بُعد وخلل TLS قد يتجاوز فحوصات الشهادات العميلة

Next.js تطلق تحديث أمان خارج النطاق لثغرتين حرجة في تنفيذ التعليمات البرمجية عن بُعد في التخزين المؤقت ومعالجة SVG

دروبال تصحح ثغرة حرجة في النواة تسمح بتنفيذ التعليمات البرمجية عن بُعد بدون تسجيل دخول عبر وحدات مساهمة
أحدث الأخبار — صفحة 21 من 24
خلفية
DarkMe، وهو حصان طروادة للتجسس وأداة وصول عن بُعد مكتوب بلغة Visual Basic 6 (VB6)، أصبح معروفًا في فبراير 2024 لاستخدامه ثغرات صفرية لتوزيع البرمجيات الخبيثة. ل...
تحذير من Check Point بشأن استغلال ثغرة يوم الصفر في خادم الإدارة في هجمات مستهدفة
استغل المهاجمون ثغرة غير معروفة سابقًا في خادم إدارة الأمان من Check Point في عدد قليل من الهجمات المستهدفة في 23 يوليو، حسبما أفادت الشركة. تسمح الثغرة، CVE-20...
وردبريس تصدر تصحيحًا لثغرة حرجة يمكن أن تمكن تنفيذ الشيفرة على بعض الخوادم
قامت وردبريس بإصلاح ثغرة حرجة في برنامجها الأساسي تسمح لمهاجم ليس لديه حساب بجعل الموقع يقوم بتحميل ملف PHP من خارج مجلدات القالب. على بعض الخوادم، يمكن أن يتجا...
ثغرة حرجة في بوابة Bifrost AI تتيح للمهاجمين تنفيذ أوامر دون بيانات اعتماد
تسمح ثغرة حرجة في Bifrost، وهي بوابة ذكاء اصطناعي مفتوحة المصدر تقوم بتوجيه الطلبات إلى أكثر من 20 مزود LLM، لمهاجم غير مصادق له بتنفيذ أوامر عشوائية على خادم ا...
باحث ينشر أداة إثبات المفهوم BigDiskBuster من نوع صفر يوم التي تمنع تحديثات Microsoft Defender
تم نشر أداة إثبات مفهوم من نوع صفر يوم توقف Microsoft Defender عن تثبيت تحديثات النظام والتوقيع من خلال ملء جميع مساحة القرص المتاحة على GitHub في 19 سبتمبر. ال...
دي-لينك تحذر من ثغرة حرجة في جهاز التوجيه واي فاي
دي-لينك تحذر من وجود ثغرة حرجة في أجهزة التوجيه واي فاي DIR-822A حيث لا يتوفر حاليًا أي تصحيح لها. تتعلق الثغرة (CVE-2026-86296) بوجود تجاوز في المكدس أثناء معا...
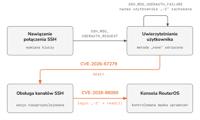
MikroTrick: تحليل تقني، عملية الكشف، واستخدام وكلاء LLM
مقدمة في 3 سبتمبر 2026، أصدرت MikroTik تصحيحات تقريبًا في نفس الوقت لعدة فروع من RouterOS المدعومة: 7.25beta3، 7.24.2، 7.23.4، و6.49.21، وأوصت بتثبيت نسخة مصححة...
ثغرة جديدة في VeloCloud Orchestrator بتقييم CVSS 10.0 يتم استغلالها بنشاط في الإعدادات المعتمدة على الشهادات
يستغل المهاجمون ثغرة جديدة في VeloCloud Orchestrator (VCO) الموجود في الموقع، وهو الخادم الذي يدير أجهزة Edge في شبكة VeloCloud SD-WAN، كما ذكرت Arista في 22 سب...
ثغرة جديدة في نواة لينكس تمنح ضيوف ARM64 KVM إمكانية القراءة والكتابة على ذاكرة المضيف
توجد ثغرة جديدة في كود التمثيل الافتراضي KVM لنواة لينكس الخاصة بمعالجات ARM64، يمكن أن تترك قطعة من ذاكرة المضيف المحررة معرضة لآلة افتراضية ضيفية على المضيفين...