 ⚡ فوری
سکوت لینکس از نقص WinRAR برای استقرار شل معکوس در حملات دولتهای CIS بهرهبرداری میکند
عملیات تهدیدگری که به عنوان سکوت لینکس شناخته میشود، به مجموعهای جدید از حملات که هدف آن سازمانهای دولتی در کشورهای مشترکالمنافع (CIS) است، نسبت داده شده است. این فعالیت که از ژوئن 2025 تا اوت 2026 مشاهده شده، شامل چ...

NGINX ۵ نقص را اصلاح کرد، از جمله احتمال اجرای کد از راه دور و یک اشکال TLS که ممکن است بررسیهای گواهینامه کلاینت را نادیده بگیرد

Next.js وصله امنیتی خارج از باند برای دو آسیبپذیری بحرانی RCE در کش و پردازش SVG منتشر کرد

پچهای دروپال نقص بحرانی RCE هسته را با مسیر بدون ورود به سیستم از طریق ماژولهای مشارکتی اصلاح میکنند
آخرین اخبار — صفحه 21 از 24
زمینه
DarkMe، یک تروجان جاسوسی و ابزار دسترسی از راه دور Visual Basic 6 (VB6) در فوریه 2024 به خاطر استفاده از روز صفر برای تحویل بدافزار به خوبی شناخته شد. اما این خ...
چک پوینت از آسیبپذیری صفر روز سرور مدیریت در حملات هدفمند هشدار میدهد
مهاجمان در تاریخ ۲۳ ژوئیه از یک نقص ناشناخته قبلی در سرور مدیریت امنیت چک پوینت در چند حمله هدفمند بهرهبرداری کردند، به گفته این شرکت. این نقص، CVE-2026-93616،...
وردپرس مشکلات را برای نقص بحرانی که میتواند اجرای کد را در برخی سرورها فعال کند، اصلاح کرد
وردپرس یک نقص بحرانی در نرمافزار اصلی خود را اصلاح کرده است که به یک مهاجم بدون حساب اجازه میدهد تا یک فایل PHP را از خارج از پوشههای تم خود بارگذاری کند. در...
اشکال بحرانی در دروازه Bifrost AI به مهاجمان اجازه میدهد بدون اعتبارنامهها فرمانهایی را اجرا کنند
یک آسیبپذیری بحرانی در Bifrost، یک دروازه AI متن باز که درخواستها را به بیش از 20 ارائهدهنده LLM هدایت میکند، به یک مهاجم بدون احراز هویت اجازه میدهد تا فر...
محقق ابزار PoC روز صفر BigDiskBuster را منتشر کرد که بهروزرسانیهای Microsoft Defender را مسدود میکند
یک ابزار اثبات مفهوم روز صفر که مانع از نصب بهروزرسانیهای پلتفرم و امضای Microsoft Defender با پر کردن تمام فضای دیسک موجود میشود، در تاریخ ۱۹ سپتامبر در Git...
دی-لینک نسبت به آسیبپذیری بحرانی در روتر وایفای هشدار میدهد
دی-لینک نسبت به یک آسیبپذیری بحرانی در روترهای وایفای DIR-822A هشدار میدهد که در حال حاضر هیچ وصلهای برای آن در دسترس نیست. این آسیبپذیری (CVE-2026-86296) ...
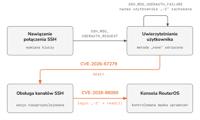
MikroTrick: تحلیل فنی، فرآیند افشا، و استفاده از عوامل LLM
مقدمه در ۳ سپتامبر ۲۰۲۶، MikroTik بهطور همزمان وصلههایی برای چندین شاخه RouterOS که تحت نگهداری بودند، منتشر کرد: ۷.۲۵بتا۳، ۷.۲۴.۲، ۷.۲۳.۴ و ۶.۴۹.۲۱ و توصیه ک...
نقص جدید CVSS 10.0 در VeloCloud Orchestrator که بهطور فعال در تنظیمات مبتنی بر گواهی مورد سوءاستفاده قرار میگیرد
مهاجمان در حال سوءاستفاده از نقص جدیدی در VeloCloud Orchestrator (VCO) مستقر در محل هستند، سروری که دستگاههای Edge را در یک VeloCloud SD-WAN مدیریت میکند، آری...
نقص جدید در هسته لینوکس دسترسی خواندن و نوشتن مهمانان ARM64 KVM به حافظه میزبان را فراهم میکند
نقص جدیدی در کد مجازیسازی KVM هسته لینوکس برای پردازندههای ARM64 میتواند یک قطعه آزاد شده از حافظه میزبان را در معرض دید یک ماشین مجازی مهمان در میزبانهایی ...