



最新情报 — 第 21 页,共 24
CISA 将五个漏洞添加到可利用目录
CISA 的已知利用漏洞 (KEV) 目录继续突出一个熟悉的模式:影响网络基础设施、安全设备和管理平台的漏洞在观察到利用时变得具有操作意义。最新的新增项在 2026 年 9 月 21-22 日间,包括影响 Zyxel GS1900 交换机、Arista VeloCloud Orchestrator、Check Poin...
背景
DarkMe 是一种 Visual Basic 6 (VB6) 间谍木马和远程访问工具,在 2024 年 2 月因其利用零日漏洞传播恶意软件而广为人知。但这个恶意软件家族最早是在 2021 年 9 月被观察到,并在一年后由 NSFOCUS 公开记录,归因于一个名为 EvilNum 的团体。Trend Micro 和 S...
Check Point 警告管理服务器零日漏洞在针对性攻击中被利用
攻击者在 7 月 23 日对 Check Point 的安全管理服务器利用了一个之前未知的漏洞,该公司表示。 该漏洞,CVE-2026-93616,允许能够访问服务器 Web 服务的攻击者在不登录的情况下在其上运行脚本。Check Point 于 9 月 22 日发布了针对该服务器的修复,该服务器控制着其管理的 Che...
WordPress 发布补丁修复可在某些服务器上启用代码执行的关键漏洞
WordPress 修复了其核心软件中的一个关键漏洞,该漏洞允许没有账户的攻击者使网站加载来自其主题文件夹外的 PHP 文件。 在某些服务器上,这可能进一步发展,允许攻击者运行他们自己的代码。该修复于 9 月 22 日在 WordPress 7.1.2 中发布,涵盖了项目仍然支持的每个分支,回溯至 4.7,WordPr...
关键的 Bifrost AI 网关漏洞允许攻击者在没有凭据的情况下运行命令
Bifrost 中的一个关键漏洞允许未认证的攻击者通过单个 HTTP 请求在网关服务器上运行任意命令,该网关是一个开源 AI 网关,负责将请求路由到超过 20 个 LLM 提供商。 该漏洞被追踪为 CVE-2026-90898(CVSS 分数:9.8),影响所有版本的 Bifrost HTTP 传输,直到 2.1.0,...
研究人员发布BigDiskBuster零日PoC,阻止Microsoft Defender更新
一种零日概念验证工具于9月19日在GitHub上发布,该工具通过填满所有可用磁盘空间来阻止Microsoft Defender安装平台和签名更新。 该工具名为BigDiskBuster,没有补丁,没有CVE,也没有Microsoft的公告。其作者Abdelhamid Naceri是一位前Microsoft安全研究员,他...
D-Link警告WiFi路由器存在严重漏洞
D-Link警告DIR-822A WiFi路由器存在一个严重漏洞,目前尚无可用的补丁。该漏洞(CVE-2026-86296)涉及在处理DHCP数据包时发生的堆栈溢出。根据D-Link的说法,攻击者可以在没有任何身份验证的情况下利用该漏洞。 BleepingComputer报道,攻击者可以在同一(本地)网络上向易受攻击的...
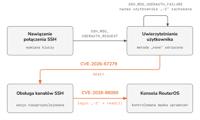
MikroTrick:技术分析、披露过程及LLM代理的使用
引言 在2026年9月3日,MikroTik几乎同时为多个维护的RouterOS分支发布了补丁:7.25beta3、7.24.2、7.23.4和6.49.21,并建议尽快安装补丁版本。该供应商将此次发布描述为重要的安全更新,但暂时保留了漏洞细节,以便给管理员留出时间更新他们的设备。 一些修复针对的是CERT Polsk...
新 CVSS 10.0 VeloCloud Orchestrator 漏洞在基于证书的设置中被积极利用
攻击者正在利用 Arista 于 9 月 22 日披露的本地 VeloCloud Orchestrator (VCO) 中的一个新漏洞,该服务器管理 VeloCloud SD-WAN 中的边缘设备。 该漏洞被追踪为 CVE-2026-93952,可能允许没有登录访问权限的远程攻击者特权内部功能并影响 VCO 主机。只有...