PHP Monuit de Criticis Defectibus Securitatis Affectant Omnes Versiones Supportatas, Emendationes Venturae 19 Novembris · 5h 10 Annorum NGINX HTTP/2 Defectus Permittit Inauthenticatos Impugnatores Codicem Exsequi in Servidoribus · 15h F5 Monuit 6 Criticas BIG-IP Defectus Possunt Concurrere Traffic in Specificis Configurationibus, Possunt Permittere RCE · 15h CVE-2026-123633 et CVE-2026-123007: Critica NGINX HTTP/2 Vulnerabilitates · 17h Critica Defectio RCE in Apache Roller Sub Activa Exploitatione, Nulla Authenticatio Necessaria · 17h Java4Shell Defectum Minatur Globalibus Negotiis, Java Application Ecosystem · 17h Quomodo Cloudflare WAF adiuvat ad protegendum contra Java4Shell (CVE-2026-114938) · 19h Vulnerabilitates in software LMS · 21h Nova Impugnatio TPM Lockout Superat ad Frangendum Windows Hello et BitLocker PINs in Diebus, Non Annorum · 21h AI Pentesting Checklist pro Web Apps: 15 Quaestiones Ad Interrogandum Antequam Venditorem Eligas · 21h PHP Monuit de Criticis Defectibus Securitatis Affectant Omnes Versiones Supportatas, Emendationes Venturae 19 Novembris · 5h 10 Annorum NGINX HTTP/2 Defectus Permittit Inauthenticatos Impugnatores Codicem Exsequi in Servidoribus · 15h F5 Monuit 6 Criticas BIG-IP Defectus Possunt Concurrere Traffic in Specificis Configurationibus, Possunt Permittere RCE · 15h CVE-2026-123633 et CVE-2026-123007: Critica NGINX HTTP/2 Vulnerabilitates · 17h Critica Defectio RCE in Apache Roller Sub Activa Exploitatione, Nulla Authenticatio Necessaria · 17h Java4Shell Defectum Minatur Globalibus Negotiis, Java Application Ecosystem · 17h Quomodo Cloudflare WAF adiuvat ad protegendum contra Java4Shell (CVE-2026-114938) · 19h Vulnerabilitates in software LMS · 21h Nova Impugnatio TPM Lockout Superat ad Frangendum Windows Hello et BitLocker PINs in Diebus, Non Annorum · 21h AI Pentesting Checklist pro Web Apps: 15 Quaestiones Ad Interrogandum Antequam Venditorem Eligas · 21h
🛡️
ACyber Sentinel Turma Aestimationis Securitatis
← Redire
⚠️ Renuntiatio Vulnerabilitatis

CVE-2026-102703

CVE-2026-102703 - arbitrary read/write via grant copy

[This CNA information record relates to multiple CVEs; the

text explains which aspects/vulnerabilities correspond to which CVE.]

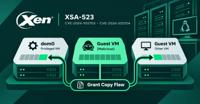
A common access pattern is a batch of Grant Copy operations acting on

adjacent address ranges in the same source or destination page. For

performance reasons, Xen caches details internally to reuse already

validated data. The conditions on when to re-validate the internal data

were not correct in some cases:

- Frame numbers and grant references could wrongly be mixed up. This

is CVE-2026-102703.

- Copying by frame number (rather than grant reference) is permitted

only when operating on the caller's own memory. The check to enforce

this restriction was misplaced. This is CVE-2026-102704.

Publicatum: Nov 04, 2026 11:17

Ultima Mutatio: Nov 06, 2026 19:36