PHP تحذر من ثغرات أمنية حرجة تؤثر على جميع الإصدارات المدعومة، تصحيحات قادمة في 19 نوفمبر · 5h ثغرة NGINX HTTP/2 التي عمرها 10 سنوات تسمح للمهاجمين غير المصرح لهم بتنفيذ التعليمات البرمجية على الخوادم · 15h F5 تحذر من 6 ثغرات حرجة في BIG-IP يمكن أن تتسبب في تعطل حركة المرور في إعدادات معينة، وقد تسمح بتنفيذ التعليمات البرمجية عن بُعد · 16h CVE-2026-123633 و CVE-2026-123007: ثغرات حرجة في NGINX HTTP/2 · 17h ثغرة حرجة في Apache Roller تسمح بتنفيذ التعليمات البرمجية عن بُعد تحت استغلال نشط، دون الحاجة إلى مصادقة · 17h ثغرة Java4Shell تهدد الشركات العالمية ونظام تطبيقات Java · 17h كيف يساعد WAF من Cloudflare في الحماية من Java4Shell (CVE-2026-114938) · 19h ثغرات في برنامج LMS · 21h هجوم جديد يتجاوز قفل TPM لكسر رموز Windows Hello وBitLocker في أيام، وليس سنوات · 21h قائمة مراجعة اختبار الاختراق باستخدام الذكاء الاصطناعي لتطبيقات الويب: 15 سؤالًا يجب طرحها قبل اختيار البائع · 22h PHP تحذر من ثغرات أمنية حرجة تؤثر على جميع الإصدارات المدعومة، تصحيحات قادمة في 19 نوفمبر · 5h ثغرة NGINX HTTP/2 التي عمرها 10 سنوات تسمح للمهاجمين غير المصرح لهم بتنفيذ التعليمات البرمجية على الخوادم · 15h F5 تحذر من 6 ثغرات حرجة في BIG-IP يمكن أن تتسبب في تعطل حركة المرور في إعدادات معينة، وقد تسمح بتنفيذ التعليمات البرمجية عن بُعد · 16h CVE-2026-123633 و CVE-2026-123007: ثغرات حرجة في NGINX HTTP/2 · 17h ثغرة حرجة في Apache Roller تسمح بتنفيذ التعليمات البرمجية عن بُعد تحت استغلال نشط، دون الحاجة إلى مصادقة · 17h ثغرة Java4Shell تهدد الشركات العالمية ونظام تطبيقات Java · 17h كيف يساعد WAF من Cloudflare في الحماية من Java4Shell (CVE-2026-114938) · 19h ثغرات في برنامج LMS · 21h هجوم جديد يتجاوز قفل TPM لكسر رموز Windows Hello وBitLocker في أيام، وليس سنوات · 21h قائمة مراجعة اختبار الاختراق باستخدام الذكاء الاصطناعي لتطبيقات الويب: 15 سؤالًا يجب طرحها قبل اختيار البائع · 22h
🛡️
ACyber Sentinel فريق تقييم الأمن
← العودة
⚠️ تقرير ثغرة

CVE-2026-102704

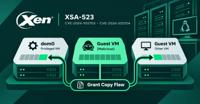
CVE-2026-102704 - arbitrary read/write via grant copy

[This CNA information record relates to multiple CVEs; the

text explains which aspects/vulnerabilities correspond to which CVE.]

A common access pattern is a batch of Grant Copy operations acting on

adjacent address ranges in the same source or destination page. For

performance reasons, Xen caches details internally to reuse already

validated data. The conditions on when to re-validate the internal data

were not correct in some cases:

- Frame numbers and grant references could wrongly be mixed up. This

is CVE-2026-102703.

- Copying by frame number (rather than grant reference) is permitted

only when operating on the caller's own memory. The check to enforce

this restriction was misplaced. This is CVE-2026-102704.

نُشر: Nov 04, 2026 11:17

آخر تعديل: Nov 06, 2026 19:36