PHP警告所有受支持版本存在严重安全漏洞,修复将于11月19日发布 · 5h 10年旧的NGINX HTTP/2漏洞允许未经身份验证的攻击者在服务器上执行代码 · 15h F5 警告 6 个关键 BIG-IP 漏洞可能导致特定设置下的流量崩溃,并可能允许远程代码执行 · 15h CVE-2026-123633 和 CVE-2026-123007:关键的 NGINX HTTP/2 漏洞 · 17h Apache Roller 中的关键 RCE 漏洞正在被积极利用,无需身份验证 · 17h Java4Shell 漏洞威胁全球企业及 Java 应用生态系统 · 17h Cloudflare WAF 如何帮助防御 Java4Shell (CVE-2026-114938) · 19h LMS软件中的漏洞 · 21h 新攻击绕过TPM锁定,在几天内破解Windows Hello和BitLocker PIN,而不是几年 · 21h 针对Web应用的AI渗透测试检查清单:选择供应商前要问的15个问题 · 21h PHP警告所有受支持版本存在严重安全漏洞,修复将于11月19日发布 · 5h 10年旧的NGINX HTTP/2漏洞允许未经身份验证的攻击者在服务器上执行代码 · 15h F5 警告 6 个关键 BIG-IP 漏洞可能导致特定设置下的流量崩溃,并可能允许远程代码执行 · 15h CVE-2026-123633 和 CVE-2026-123007:关键的 NGINX HTTP/2 漏洞 · 17h Apache Roller 中的关键 RCE 漏洞正在被积极利用,无需身份验证 · 17h Java4Shell 漏洞威胁全球企业及 Java 应用生态系统 · 17h Cloudflare WAF 如何帮助防御 Java4Shell (CVE-2026-114938) · 19h LMS软件中的漏洞 · 21h 新攻击绕过TPM锁定,在几天内破解Windows Hello和BitLocker PIN,而不是几年 · 21h 针对Web应用的AI渗透测试检查清单:选择供应商前要问的15个问题 · 21h
🛡️
ACyber Sentinel 安全评估团队
← 返回
⚠️ 漏洞报告

CVE-2026-111497

CVE-2026-111497 - Google Brotli Unchecked Return Value Vulnerability - [Actively Exploited]

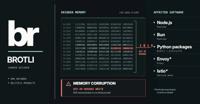
A buffer overflow vulnerability in the Brotli decoder (c/dec/decode.c) in Google Brotli versions 1.0.3 through 1.2.0 on all platforms allows a remote unauthenticated attacker to corrupt adjacent decoder state memory, disclose sensitive memory contents, cause a denial of service, or potentially execute arbitrary code using a crafted Brotli-compressed stream.

Users need to update any Brotli libraries or binaries between 1.0.3 through 1.2.0 to the latest available version: 1.0.10 or 1.1.1 or 1.2.1.

发布于: Oct 22, 2026 14:17

最后修改: Nov 10, 2026 20:25