ThreatsDay: Adobe RCE, DNS Wallet Theft, NVIDIA Container Escape, Self-Healing Backdoor + 23 More · 2h سکوت لینکس از نقص WinRAR برای استقرار شل معکوس در حملات دولت‌های CIS بهره‌برداری می‌کند · 5h NGINX ۵ نقص را اصلاح کرد، از جمله احتمال اجرای کد از راه دور و یک اشکال TLS که ممکن است بررسی‌های گواهی‌نامه کلاینت را نادیده بگیرد · 8h Next.js وصله امنیتی خارج از باند برای دو آسیب‌پذیری بحرانی RCE در کش و پردازش SVG منتشر کرد · 8h پچ‌های دروپال نقص بحرانی RCE هسته را با مسیر بدون ورود به سیستم از طریق ماژول‌های مشارکتی اصلاح می‌کنند · 9h آسیب‌پذیری در نرم‌افزار Sparx Systems Enterprise Architect · 9h Curl یک آسیب‌پذیری 'high' RCE را که توسط Anthropic کشف شده است، برطرف می‌کند · 9h آسیب‌پذیری‌ها در مراکز تلفن Slican · 10h Palo Alto Networks نسبت به سوءاستفاده از آسیب‌پذیری امنیتی در فایروال‌ها هشدار می‌دهد · 13h سیسکو از سوءاستفاده فعال از آسیب‌پذیری بحرانی در Secure Email Gateway خبر می‌دهد · 13h ThreatsDay: Adobe RCE, DNS Wallet Theft, NVIDIA Container Escape, Self-Healing Backdoor + 23 More · 2h سکوت لینکس از نقص WinRAR برای استقرار شل معکوس در حملات دولت‌های CIS بهره‌برداری می‌کند · 5h NGINX ۵ نقص را اصلاح کرد، از جمله احتمال اجرای کد از راه دور و یک اشکال TLS که ممکن است بررسی‌های گواهی‌نامه کلاینت را نادیده بگیرد · 8h Next.js وصله امنیتی خارج از باند برای دو آسیب‌پذیری بحرانی RCE در کش و پردازش SVG منتشر کرد · 8h پچ‌های دروپال نقص بحرانی RCE هسته را با مسیر بدون ورود به سیستم از طریق ماژول‌های مشارکتی اصلاح می‌کنند · 9h آسیب‌پذیری در نرم‌افزار Sparx Systems Enterprise Architect · 9h Curl یک آسیب‌پذیری 'high' RCE را که توسط Anthropic کشف شده است، برطرف می‌کند · 9h آسیب‌پذیری‌ها در مراکز تلفن Slican · 10h Palo Alto Networks نسبت به سوءاستفاده از آسیب‌پذیری امنیتی در فایروال‌ها هشدار می‌دهد · 13h سیسکو از سوءاستفاده فعال از آسیب‌پذیری بحرانی در Secure Email Gateway خبر می‌دهد · 13h
🛡️
ACyber Sentinel تیم ارزیابی امنیتی
← بازگشت
⚠️ گزارش آسیب‌پذیری

CVE-2026-67277

CVE-2026-67277 - MikroTik RouterOS Missing Authentication for Critical Function Vulnerability - [Actively Exploited]

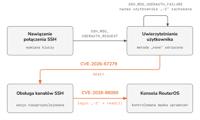
RouterOS accepts a "related" btest connection before the corresponding primary session has completed authentication. An unauthenticated client can use this state to start an IPv4 UDP test. With "random-data=false", the sender transmits an uninitialized tail from a kernel packet buffer. A separate unchecked, inverted packet-size interval causes unsigned integer underflow, anomalously large fragmented output, and can restart the RouterOS kernel.

This issue was fixed in versions: 6.49.21 (Long-term), 7.23.4 (Long-term) and 7.24.2 (Stable)

انتشار: Sep 05, 2026 20:17

آخرین تغییر: Sep 11, 2026 12:52