Silent Lynx использует уязвимость WinRAR для развертывания обратного шелла в атаках на правительства стран СНГ · 4h NGINX устраняет 5 уязвимостей, включая возможное RCE и ошибку TLS, которая может пропустить проверки клиентских сертификатов · 7h Next.js выпустил внеплановое исправление для двух критических уязвимостей RCE в кэшировании и обработке SVG · 7h Drupal устраняет критическую уязвимость RCE в ядре без входа через сторонние модули · 8h Уязвимость в программном обеспечении Sparx Systems Enterprise Architect · 8h Curl устраняет уязвимость 'high' RCE, найденную компанией Anthropic · 8h Уязвимости в телефонных станциях Slican · 9h Palo Alto Networks предупреждает о злоупотреблении уязвимостью в брандмауэрах · 12h Cisco сообщает о активном использовании критической уязвимости в Secure Email Gateway · 13h Критическая уязвимость аутентифицированного RCE в Langflow, на которую нацелились в 1,423 попытках эксплуатации · 13h Silent Lynx использует уязвимость WinRAR для развертывания обратного шелла в атаках на правительства стран СНГ · 4h NGINX устраняет 5 уязвимостей, включая возможное RCE и ошибку TLS, которая может пропустить проверки клиентских сертификатов · 7h Next.js выпустил внеплановое исправление для двух критических уязвимостей RCE в кэшировании и обработке SVG · 7h Drupal устраняет критическую уязвимость RCE в ядре без входа через сторонние модули · 8h Уязвимость в программном обеспечении Sparx Systems Enterprise Architect · 8h Curl устраняет уязвимость 'high' RCE, найденную компанией Anthropic · 8h Уязвимости в телефонных станциях Slican · 9h Palo Alto Networks предупреждает о злоупотреблении уязвимостью в брандмауэрах · 12h Cisco сообщает о активном использовании критической уязвимости в Secure Email Gateway · 13h Критическая уязвимость аутентифицированного RCE в Langflow, на которую нацелились в 1,423 попытках эксплуатации · 13h
🛡️
ACyber Sentinel Команда оценки безопасности
← Назад
⚠️ Отчёт об уязвимости

CVE-2026-67279

CVE-2026-67279 - Mikrotik RouterOS Improper Enforcement of Behavioral Workflow Vulnerability - [Actively Exploited]

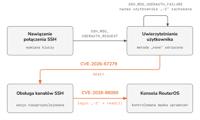
RouterOS SSH enters the connection protocol after a client-requested rekey even though user authentication was never attempted, allowing an unauthenticated client to open a session channel and send an exec request. On affected builds the server dispatches the command, enabling unauthenticated creation, overwrite, and reconstruction of files in the RouterOS managed file namespace, including support files containing configuration and diagnostic data.This issue was fixed in versions: 6.49.21 (Long-term), 7.23.4 (Long-term) and 7.24.2 (Stable)

Опубликовано: Sep 05, 2026 20:17

Изменено: Sep 26, 2026 04:17