ThreatsDay: Adobe RCE, سرقة محفظة DNS، هروب حاوية NVIDIA، باب خلفي ذاتي الشفاء + 23 أخرى · 2h استغلالات Silent Lynx لثغرة WinRAR لنشر قشرة عكسية في هجمات حكومات دول الكومنولث المستقلة · 5h تصحيحات NGINX لخمسة عيوب، بما في ذلك إمكانية تنفيذ التعليمات البرمجية عن بُعد وخلل TLS قد يتجاوز فحوصات الشهادات العميلة · 8h Next.js تطلق تحديث أمان خارج النطاق لثغرتين حرجة في تنفيذ التعليمات البرمجية عن بُعد في التخزين المؤقت ومعالجة SVG · 8h دروبال تصحح ثغرة حرجة في النواة تسمح بتنفيذ التعليمات البرمجية عن بُعد بدون تسجيل دخول عبر وحدات مساهمة · 9h ثغرة في برنامج Sparx Systems Enterprise Architect · 9h Curl تعالج ثغرة RCE "عالية" تم اكتشافها بواسطة Anthropic · 9h ثغرات في مقاسم الهاتف Slican · 10h تحذير من Palo Alto Networks بشأن استغلال ثغرة أمنية في الجدران النارية · 13h سيسكو تُبلغ عن استغلال نشط لثغرة حرجة في Secure Email Gateway · 14h ThreatsDay: Adobe RCE, سرقة محفظة DNS، هروب حاوية NVIDIA، باب خلفي ذاتي الشفاء + 23 أخرى · 2h استغلالات Silent Lynx لثغرة WinRAR لنشر قشرة عكسية في هجمات حكومات دول الكومنولث المستقلة · 5h تصحيحات NGINX لخمسة عيوب، بما في ذلك إمكانية تنفيذ التعليمات البرمجية عن بُعد وخلل TLS قد يتجاوز فحوصات الشهادات العميلة · 8h Next.js تطلق تحديث أمان خارج النطاق لثغرتين حرجة في تنفيذ التعليمات البرمجية عن بُعد في التخزين المؤقت ومعالجة SVG · 8h دروبال تصحح ثغرة حرجة في النواة تسمح بتنفيذ التعليمات البرمجية عن بُعد بدون تسجيل دخول عبر وحدات مساهمة · 9h ثغرة في برنامج Sparx Systems Enterprise Architect · 9h Curl تعالج ثغرة RCE "عالية" تم اكتشافها بواسطة Anthropic · 9h ثغرات في مقاسم الهاتف Slican · 10h تحذير من Palo Alto Networks بشأن استغلال ثغرة أمنية في الجدران النارية · 13h سيسكو تُبلغ عن استغلال نشط لثغرة حرجة في Secure Email Gateway · 14h
🛡️
ACyber Sentinel فريق تقييم الأمن
← العودة
⚠️ تقرير ثغرة

CVE-2026-86060

CVE-2026-86060 - MikroTik RouterOS Improper Neutralization of Argument Delimiters in a Command Vulnerability - [Actively Exploited]

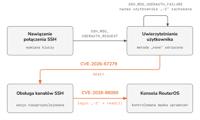
RouterOS contains an argument-handling flaw in the SSH login

path involving usernames that begin with a prohibited character, allowing for the trusted RouterOS policy mask to be changed, leading to privilege escalation. Exploitation requires an unauthenticated SSH session to reach the RouterOS login helper.This issue was fixed in versions: 6.49.21 (Long-term), 7.23.4 (Long-term) and 7.24.2 (Stable)

نُشر: Sep 05, 2026 20:17

آخر تعديل: Sep 11, 2026 12:52