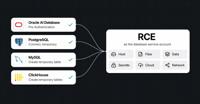
Исследователь демонстрирует эксплуатацию RCE баз данных, затрагивающую PostgreSQL, MySQL и Oracle · 3h CISA предупреждает о 4 уязвимостях, связанных с атаками программ-вымогателей, криптомайнинга и LLMjacking · 3h PHP предупреждает о критических уязвимостях безопасности, затрагивающих все поддерживаемые версии, исправления выйдут 19 ноября · 6h Десятилетний недостаток в NGINX HTTP/2 позволяет неаутентифицированным злоумышленникам выполнять код на серверах · 16h F5 предупреждает о 6 критических уязвимостях BIG-IP, которые могут привести к сбою трафика в определенных настройках и могут позволить удаленное выполнение кода · 17h CVE-2026-123633 и CVE-2026-123007: Критические уязвимости NGINX HTTP/2 · 18h Критическая уязвимость RCE в Apache Roller активно эксплуатируется, аутентификация не требуется · 18h Уязвимость Java4Shell угрожает глобальным предприятиям и экосистеме Java-приложений · 18h Как Cloudflare WAF помогает защититься от Java4Shell (CVE-2026-114938) · 20h Уязвимости в программном обеспечении LMS · 22h Исследователь демонстрирует эксплуатацию RCE баз данных, затрагивающую PostgreSQL, MySQL и Oracle · 3h CISA предупреждает о 4 уязвимостях, связанных с атаками программ-вымогателей, криптомайнинга и LLMjacking · 3h PHP предупреждает о критических уязвимостях безопасности, затрагивающих все поддерживаемые версии, исправления выйдут 19 ноября · 6h Десятилетний недостаток в NGINX HTTP/2 позволяет неаутентифицированным злоумышленникам выполнять код на серверах · 16h F5 предупреждает о 6 критических уязвимостях BIG-IP, которые могут привести к сбою трафика в определенных настройках и могут позволить удаленное выполнение кода · 17h CVE-2026-123633 и CVE-2026-123007: Критические уязвимости NGINX HTTP/2 · 18h Критическая уязвимость RCE в Apache Roller активно эксплуатируется, аутентификация не требуется · 18h Уязвимость Java4Shell угрожает глобальным предприятиям и экосистеме Java-приложений · 18h Как Cloudflare WAF помогает защититься от Java4Shell (CVE-2026-114938) · 20h Уязвимости в программном обеспечении LMS · 22h
🛡️
ACyber Sentinel Команда оценки безопасности
← Назад
⚠️ Отчёт об уязвимости

CVE-2026-91609

CVE-2026-91609 - Vulnerability in Oracle REST Data Services (compon

Vulnerability in Oracle REST Data Services (component: Graph QL). Supported versions that are affected are 24.2.0-26.2.1. Easily exploitable vulnerability allows low privileged attacker with network access via HTTP to compromise Oracle REST Data Services. Successful attacks of this vulnerability can result in unauthorized access to critical data or complete access to all Oracle REST Data Services accessible data. CVSS 3.1 Base Score 6.5 (Confidentiality impacts). CVSS Vector: (CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N).

Опубликовано: Oct 20, 2026 22:21

Изменено: Oct 26, 2026 21:20