Исследователь демонстрирует эксплуатацию RCE баз данных, затрагивающую PostgreSQL, MySQL и Oracle · 3h CISA предупреждает о 4 уязвимостях, связанных с атаками программ-вымогателей, криптомайнинга и LLMjacking · 3h PHP предупреждает о критических уязвимостях безопасности, затрагивающих все поддерживаемые версии, исправления выйдут 19 ноября · 6h Десятилетний недостаток в NGINX HTTP/2 позволяет неаутентифицированным злоумышленникам выполнять код на серверах · 17h F5 предупреждает о 6 критических уязвимостях BIG-IP, которые могут привести к сбою трафика в определенных настройках и могут позволить удаленное выполнение кода · 17h CVE-2026-123633 и CVE-2026-123007: Критические уязвимости NGINX HTTP/2 · 18h Критическая уязвимость RCE в Apache Roller активно эксплуатируется, аутентификация не требуется · 18h Уязвимость Java4Shell угрожает глобальным предприятиям и экосистеме Java-приложений · 18h Как Cloudflare WAF помогает защититься от Java4Shell (CVE-2026-114938) · 20h Уязвимости в программном обеспечении LMS · 22h Исследователь демонстрирует эксплуатацию RCE баз данных, затрагивающую PostgreSQL, MySQL и Oracle · 3h CISA предупреждает о 4 уязвимостях, связанных с атаками программ-вымогателей, криптомайнинга и LLMjacking · 3h PHP предупреждает о критических уязвимостях безопасности, затрагивающих все поддерживаемые версии, исправления выйдут 19 ноября · 6h Десятилетний недостаток в NGINX HTTP/2 позволяет неаутентифицированным злоумышленникам выполнять код на серверах · 17h F5 предупреждает о 6 критических уязвимостях BIG-IP, которые могут привести к сбою трафика в определенных настройках и могут позволить удаленное выполнение кода · 17h CVE-2026-123633 и CVE-2026-123007: Критические уязвимости NGINX HTTP/2 · 18h Критическая уязвимость RCE в Apache Roller активно эксплуатируется, аутентификация не требуется · 18h Уязвимость Java4Shell угрожает глобальным предприятиям и экосистеме Java-приложений · 18h Как Cloudflare WAF помогает защититься от Java4Shell (CVE-2026-114938) · 20h Уязвимости в программном обеспечении LMS · 22h
🛡️
ACyber Sentinel Команда оценки безопасности
← Назад
⚠️ Отчёт об уязвимости

CVE-2026-96652

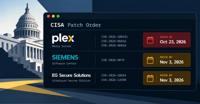
CVE-2026-96652 - Plex Media Server Server-Side Request Forgery (SSRF) Vulnerability - [Actively Exploited]

Plex Media Server before 1.43.3.10861 allows SSRF via '/player/timeline'. An attacker using any X-Plex-Token value can include a full URL in the 'protocol' parameter and force the Plex server to POST to the attacker's chosen destination.

Опубликовано: Sep 23, 2026 17:17

Изменено: Oct 21, 2026 04:18