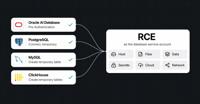



الباحث يظهر استغلالات RCE في قواعد البيانات تؤثر على PostgreSQL وMySQL وOracle · 3h CISA تحذر من 4 ثغرات مستغلة مرتبطة بهجمات الفدية، تعدين العملات الرقمية، وهجمات LLMjacking · 3h PHP تحذر من ثغرات أمنية حرجة تؤثر على جميع الإصدارات المدعومة، تصحيحات قادمة في 19 نوفمبر · 6h ثغرة NGINX HTTP/2 التي عمرها 10 سنوات تسمح للمهاجمين غير المصرح لهم بتنفيذ التعليمات البرمجية على الخوادم · 16h F5 تحذر من 6 ثغرات حرجة في BIG-IP يمكن أن تتسبب في تعطل حركة المرور في إعدادات معينة، وقد تسمح بتنفيذ التعليمات البرمجية عن بُعد · 16h CVE-2026-123633 و CVE-2026-123007: ثغرات حرجة في NGINX HTTP/2 · 18h ثغرة حرجة في Apache Roller تسمح بتنفيذ التعليمات البرمجية عن بُعد تحت استغلال نشط، دون الحاجة إلى مصادقة · 18h ثغرة Java4Shell تهدد الشركات العالمية ونظام تطبيقات Java · 18h كيف يساعد WAF من Cloudflare في الحماية من Java4Shell (CVE-2026-114938) · 20h ثغرات في برنامج LMS · 22h الباحث يظهر استغلالات RCE في قواعد البيانات تؤثر على PostgreSQL وMySQL وOracle · 3h CISA تحذر من 4 ثغرات مستغلة مرتبطة بهجمات الفدية، تعدين العملات الرقمية، وهجمات LLMjacking · 3h PHP تحذر من ثغرات أمنية حرجة تؤثر على جميع الإصدارات المدعومة، تصحيحات قادمة في 19 نوفمبر · 6h ثغرة NGINX HTTP/2 التي عمرها 10 سنوات تسمح للمهاجمين غير المصرح لهم بتنفيذ التعليمات البرمجية على الخوادم · 16h F5 تحذر من 6 ثغرات حرجة في BIG-IP يمكن أن تتسبب في تعطل حركة المرور في إعدادات معينة، وقد تسمح بتنفيذ التعليمات البرمجية عن بُعد · 16h CVE-2026-123633 و CVE-2026-123007: ثغرات حرجة في NGINX HTTP/2 · 18h ثغرة حرجة في Apache Roller تسمح بتنفيذ التعليمات البرمجية عن بُعد تحت استغلال نشط، دون الحاجة إلى مصادقة · 18h ثغرة Java4Shell تهدد الشركات العالمية ونظام تطبيقات Java · 18h كيف يساعد WAF من Cloudflare في الحماية من Java4Shell (CVE-2026-114938) · 20h ثغرات في برنامج LMS · 22h
🛡️
ACyber Sentinel فريق تقييم الأمن

أحدث الأخبار — صفحة 32 من 51
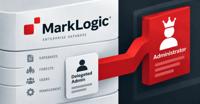
ثغرات حرجة في MarkLogic قد تمنح مديري التفويض تحكمًا إداريًا دائمًا

ثغرات حرجة في MarkLogic قد تمنح مديري التفويض تحكمًا إداريًا دائمًا

يمكن أن تسمح اثنتان من 31 ثغرة تم الكشف عنها حديثًا في قاعدة بيانات MarkLogic Server التابعة لشركة Progress Software لحساب مُعطى بعض صلاحيات الإدارة بأخذ السيطر...
📰 The Hacker News 🕐 Oct 13
GitLab تصدر تصحيحات لثغرة CVSS 10.0 التي قد تسمح للمستخدمين غير المصرح لهم بتشغيل كود على الخادم

GitLab تصدر تصحيحات لثغرة CVSS 10.0 التي قد تسمح للمستخدمين غير المصرح لهم بتشغيل كود على الخادم

أصدرت GitLab تصحيحات لثغرة أمنية ذات شدة قصوى تؤثر على برنامجها Community Edition (CE) وEnterprise Edition (EE) والتي قد تؤدي إلى تنفيذ كود عشوائي. "قامت GitLab...
📰 The Hacker News 🕐 Oct 13
ثغرة SSRF ذات الحد الأقصى من الخطورة في أجهزة SonicWall SMA تحت الهجوم

ثغرة SSRF ذات الحد الأقصى من الخطورة في أجهزة SonicWall SMA تحت الهجوم

روب رايت، مدير الأخبار الأول، Dark Reading 12 أكتوبر 2026 4 دقائق قراءة المصدر: مايكل في عبر صورة ألامي عملاء SonicWall في وضع دفاعي مرة أخرى، حيث يقوم المهاجمو...
📰 Dark Reading 🕐 Oct 12
⚡ ملخص أسبوعي: ثغرات 0-Days في مركز الدعم، شهادات غير شرعية، اعتقال ShinyHunters، برمجيات خبيثة تخدع الذكاء الاصطناعي والمزيد

⚡ ملخص أسبوعي: ثغرات 0-Days في مركز الدعم، شهادات غير شرعية، اعتقال ShinyHunters، برمجيات خبيثة تخدع الذكاء الاصطناعي والمزيد

بعض الاجتماعات تستغرق وقتًا أطول مما استغرقه المهاجمون للانقضاض على ثغرة أمنية تم الكشف عنها حديثًا هذا الأسبوع. في غضون ساعات، كانوا قد بدأوا بالفعل في اختباره...
📰 The Hacker News 🕐 Oct 12
CVE-2026-97229: ثغرة حرجة في GitLab قد تسمح بتنفيذ كود عن بُعد

CVE-2026-97229: ثغرة حرجة في GitLab قد تسمح بتنفيذ كود عن بُعد

12 أكتوبر 2026 قامت GitLab بمعالجة CVE-2026-97229، وهي ثغرة حرجة في مُجمع التعبيرات العادية CI/CD الخاص بها، والتي قد تسمح لمهاجم غير مصادق له بتنفيذ كود عشوائي...
📰 TheCyberThrone 🕐 Oct 12
ثغرة حرجة في SonicWall SMA 1000 مستهدفة في 135 محاولة استغلال بعد التصحيح

ثغرة حرجة في SonicWall SMA 1000 مستهدفة في 135 محاولة استغلال بعد التصحيح

تم ملاحظة أن الجهات الفاعلة في التهديدات تستغل ثغرة أمنية حرجة تم الكشف عنها مؤخرًا في أجهزة SonicWall Secure Mobile Access (SMA) 1000 خلال أيام من الكشف العام....
📰 The Hacker News 🕐 Oct 12
المهاجمون يستغلون ثغرة Bricksforge في ووردبريس بتقييم CVSS 10.0 مما يتيح تنفيذ تعليمات برمجية عن بُعد بدون مصادقة

المهاجمون يستغلون ثغرة Bricksforge في ووردبريس بتقييم CVSS 10.0 مما يتيح تنفيذ تعليمات برمجية عن بُعد بدون مصادقة

ثغرة أمنية ذات شدة قصوى تؤثر على إضافة Bricksforge لووردبريس قد تم استغلالها بنشاط في البرية، وفقًا لشركة Patchstack. الثغرة الحرجة المعنية هي CVE-2026-85097 (د...
📰 The Hacker News 🕐 Oct 12
سايبر زيرو تستخدم كود كلود في حملة سرقت أكثر من 628,000 سجل أوكراني

سايبر زيرو تستخدم كود كلود في حملة سرقت أكثر من 628,000 سجل أوكراني

كشف باحثو الأمن السيبراني عن تفاصيل حملة وصول أولي معززة بالذكاء الاصطناعي (AI) تستهدف مواقع ووردبريس، ومنصات التجارة الإلكترونية، والكيانات ذات البنية التحتية ...
📰 The Hacker News 🕐 Oct 12
مجموعة استغلال P7 DarkSword لنظام iOS تضيف سرقة بيانات محفظة العملات الرقمية والأوامر عن بُعد

مجموعة استغلال P7 DarkSword لنظام iOS تضيف سرقة بيانات محفظة العملات الرقمية والأوامر عن بُعد

كشف باحثو الأمن السيبراني عن تفاصيل نوع جديد لم يُرَ من قبل من مجموعة استغلال DarkSword لنظام iOS تُدعى P7 DarkSword. "بالمقارنة مع الأنواع التي نلاحظها عادة، ف...

📰 The Hacker News 🕐 Oct 09