



أحدث الأخبار — صفحة 36 من 51
ثغرات في برنامج GNU Aspell
ثغرات في برنامج GNU Aspell CVE ID CVE-2026-75818 تاريخ النشر 06 أكتوبر 2026 البائع GNU المنتج Aspell الإصدارات المعرضة للخطر جميع الإصدارات قبل 0.60.8.3 نوع الث...
ثغرة حرجة في OpenOffice يمكن أن تمنح المهاجم السيطرة على النظام
الثلاثاء 6 أكتوبر 2026، 09:38 بواسطة التحرير، 1 ردود آخر تحديث: اليوم، 10:02 تحذر المطورون من أن ثغرة حرجة في Apache OpenOffice يمكن أن تمنح المهاجم السيطرة على...
ثغرة حرجة في Atlassian تسمح للمهاجمين غير المصرح لهم بقراءة ملفات معروفة عبر 8 منتجات
تسمح ثغرة حرجة في 8 منتجات من Atlassian Data Center، التي يستضيفها العملاء بأنفسهم، لمهاجم ليس لديه حق الوصول إلى تسجيل الدخول بقراءة ملفات معينة في دليل تطبيق ...
إزالة مكتب التحقيقات الفيدرالي لمقاول أكسنتشر بعد فشل التصحيح الذي أدى إلى خرق شيني هانترز
أزال مكتب التحقيقات الفيدرالي الأمريكي (FBI) مقاولًا من أكسنتشر لدوره المزعوم في خرق شيني هانترز الذي أدى إلى سرقة تفاصيل شخصية لآلاف موظفي المكتب. هذا وفقًا لت...
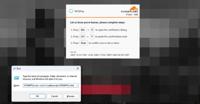
ClickFix تهرب الحمولة عبر ذاكرة التخزين المؤقت للمتصفح لتجاوز حدود تشغيل ويندوز
نوع جديد من هجمات ClickFix يستخدم مواقع الويب المخترقة لخداع المستخدمين لتنفيذ حمولة ضارة مخزنة في ذاكرة التخزين المؤقت للمتصفح. "بدلاً من تنزيل وتنفيذ حمولات ع...
بروتوكول MCP للتواصل بين الوكلاء قد يكون الأكثر خطورة الذي لم تسمع عنه من قبل
فقد في الترجمة تؤدي فجوات الثقة في البروتوكول الجديد إلى انتشار تعليمات ضارة من وكيل إلى آخر. الائتمان: صور غيتي إن اعتماد وكلاء الذكاء الاصطناعي في ملايين المن...
ClingSTUN تحول الأجهزة الضعيفة في إنترنت الأشياء إلى عقد وكيل
4 دقائق قراءة المصدر: نيكولا فيفيتش عبر شترستوك كشف الباحثون عن سلالة جديدة من البرمجيات الضارة لنظام لينكس تستغل قائمة متزايدة من الثغرات المعروفة في أجهزة إنت...
ثغرة في Microsoft Exchange تتيح للمهاجمين المعتمدين قراءة صناديق البريد الخاصة بمستخدمين آخرين
أصدرت Microsoft تحديثات أمان خارج نطاق التحديثات العادية لمعالجة ثغرة عالية الخطورة في Microsoft Exchange Server قد تسمح للمهاجم بترقية الامتيازات في ظل ظروف مع...
CVE-2026-88779: استغلال ثغرة NetScaler SAML Zero-Day في البرية
انتقلت ثغرة جديدة في Citrix NetScaler بسرعة من الاكتشاف إلى الاستغلال النشط. تؤثر CVE-2026-88779 على نشرات NetScaler ADC وNetScaler Gateway التي تستخدم مصادقة S...