 ⚡ عاجل
استغلالات Silent Lynx لثغرة WinRAR لنشر قشرة عكسية في هجمات حكومات دول الكومنولث المستقلة
تمت نسبة الفاعل المهدد المعروف باسم Silent Lynx إلى مجموعة جديدة من الهجمات التي تستهدف المنظمات الحكومية عبر دول الكومنولث المستقلة (CIS). تتضمن الأنشطة، التي لوحظت من يونيو 2025 حتى أغسطس 2026، أربع سلاسل مختلفة من الع...

تصحيحات NGINX لخمسة عيوب، بما في ذلك إمكانية تنفيذ التعليمات البرمجية عن بُعد وخلل TLS قد يتجاوز فحوصات الشهادات العميلة

Next.js تطلق تحديث أمان خارج النطاق لثغرتين حرجة في تنفيذ التعليمات البرمجية عن بُعد في التخزين المؤقت ومعالجة SVG

دروبال تصحح ثغرة حرجة في النواة تسمح بتنفيذ التعليمات البرمجية عن بُعد بدون تسجيل دخول عبر وحدات مساهمة
أحدث الأخبار — صفحة 4 من 24
المهاجم يربط ثلاث ثغرات صفرية في Ivanti Connect Secure للوصول الجذري، وتم تصحيح اثنتين فقط حتى الآن
قالت شركة الأمن Volexity في 13 أكتوبر إن مهاجمًا ربط ثلاث ثغرات صفرية في Ivanti Connect Secure، وهو جهاز VPN، لتنفيذ أوامر كجذر دون تسجيل الدخول. أصدرت Ivanti إ...
SAP تكشف عن ثغرة حرجة بتقييم CVSS 10 في Cloud SDK لـ Python تسمح بسرقة بيانات اعتماد OAuth2
توجد ثغرة في Cloud SDK لـ Python من SAP يمكن أن ترسل بيانات اعتماد عميل OAuth2 الخاصة بالتطبيق إلى خادم يتحكم فيه المهاجم، حسبما ذكرت SAP في إشعار أمني بتاريخ 1...
إيفانتي تحذر من استغلال ثغرة في خوادم VPN Connect Secure
تحذر إيفانتي عملاءها من الاستغلال النشط لثغرة في خوادم VPN Connect Secure التابعة لها. من خلال الثغرة الأمنية (CVE-2026-104935)، يمكن لمهاجم غير مصرح له تنفيذ أ...
الحكومة الفرنسية تنصح المتاجر الكبرى بإيقاف أنظمة التبريد عن العمل
تنصح الحكومة الفرنسية المتاجر الكبرى وغيرها من الشركات بإيقاف أنظمة التبريد الخاصة بها عن العمل. في حالة تعرض أنظمة التبريد للاختراق، يُنصح بإجراء إعادة ضبط الم...
ثغرة في برنامج Payload CMS
ثغرة في برنامج Payload CMS CVE ID CVE-2026-63316 تاريخ النشر 13 أكتوبر 2026 البائع Payload المنتج Payload CMS الإصدارات المتأثرة جميع الإصدارات قبل 3.90.0 من 4....
GitLab تحذر من ثغرة أمنية حرجة بتقييم CVSS 10.0
تحذر GitLab المطورين والمنظمات من ثغرة حرجة في البرمجيات التي حصلت على تقييم تأثير CVSS قدره 10.0 على مقياس من 1 إلى 10. GitLab هي أداة DevOps شائعة عبر الإنترن...
المهاجمون يسخنون ثلاجات السوبرماركت الفرنسية إلى 50 درجة مئوية عن طريق اختراق وحدات تحكم Danfoss
استولى المهاجمون على التحكم عن بُعد في الثلاجات والمجمدات في مئات من السوبرماركت الفرنسية في ليلة 11 أكتوبر وسخنوا هذه الأجهزة، مما أجبر المتاجر على التخلص من ا...
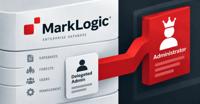
ثغرات حرجة في MarkLogic قد تمنح مديري التفويض تحكمًا إداريًا دائمًا
يمكن أن تسمح اثنتان من 31 ثغرة تم الكشف عنها حديثًا في قاعدة بيانات MarkLogic Server التابعة لشركة Progress Software لحساب مُعطى بعض صلاحيات الإدارة بأخذ السيطر...
GitLab تصدر تصحيحات لثغرة CVSS 10.0 التي قد تسمح للمستخدمين غير المصرح لهم بتشغيل كود على الخادم
أصدرت GitLab تصحيحات لثغرة أمنية ذات شدة قصوى تؤثر على برنامجها Community Edition (CE) وEnterprise Edition (EE) والتي قد تؤدي إلى تنفيذ كود عشوائي. "قامت GitLab...