 ⚡ فوری
سکوت لینکس از نقص WinRAR برای استقرار شل معکوس در حملات دولتهای CIS بهرهبرداری میکند
عملیات تهدیدگری که به عنوان سکوت لینکس شناخته میشود، به مجموعهای جدید از حملات که هدف آن سازمانهای دولتی در کشورهای مشترکالمنافع (CIS) است، نسبت داده شده است. این فعالیت که از ژوئن 2025 تا اوت 2026 مشاهده شده، شامل چ...

NGINX ۵ نقص را اصلاح کرد، از جمله احتمال اجرای کد از راه دور و یک اشکال TLS که ممکن است بررسیهای گواهینامه کلاینت را نادیده بگیرد

Next.js وصله امنیتی خارج از باند برای دو آسیبپذیری بحرانی RCE در کش و پردازش SVG منتشر کرد

پچهای دروپال نقص بحرانی RCE هسته را با مسیر بدون ورود به سیستم از طریق ماژولهای مشارکتی اصلاح میکنند
آخرین اخبار — صفحه 22 از 24
اشکال SharePoint که در ابتدا توسط مایکروسافت به عنوان جعل شناسایی شده، اجرای کد از راه دور معتبر را ممکن میسازد
یک آسیبپذیری در SharePoint Server که مایکروسافت در ابتدا آن را به عنوان یک اشکال جعل با نمره CVSS 6.5 طبقهبندی کرده بود، در واقع امکان اجرای کد از راه دور معت...
فقط یک مورد از ۲۲۵ آسیبپذیری مرتبط با Anthropic بهطور فعال مورد سوءاستفاده قرار گرفته است
از ۲۲۵ آسیبپذیری که توسط محققان Anthropic و شرکتکنندگان در پروژه Glasswing کشف شده است، تا آنجا که مشخص است فقط یک مورد بهطور فعال مورد سوءاستفاده قرار گرفته...
CISA از سوءاستفاده فعال از stackoverflow در سوئیچهای Zyxel خبر میدهد
آژانس امنیت سایبری و امنیت زیرساخت (CISA) نسبت به سوءاستفاده فعال از یک آسیبپذیری بحرانی در سوئیچهای Zyxel هشدار میدهد. این آسیبپذیری (CVE-2026-7273)، یک st...
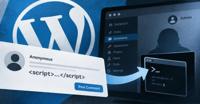
اشکال Comment2Shell در وردپرس میتواند XSS نظرات ناشناس را از طریق جلسه مدیریت به RCE تبدیل کند
یک اشکال جدید در هسته وردپرس به یک بازدیدکننده ناشناس اجازه میدهد تا نظری بگذارد که یک اسکریپت مخفی را در صفحه قرار میدهد. اگر یک مدیر وارد شده بعداً آن صفحه ...
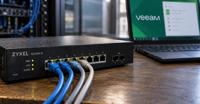
اشکالات Zyxel و Veeam تحت بهرهبرداری فعال با دسترسی COMMAND و SYSTEM
آژانس امنیت سایبری و امنیت زیرساختهای ایالات متحده (CISA) روز دوشنبه یک اشکال امنیتی که بر روی سوئیچهای سری Zyxel GS1900 تأثیر میگذارد و اکنون اصلاح شده است ...
شکست ShinyHunters در Clop. حالا چه درباره قربانیان Clop؟
4 دقیقه مطالعه منبع: winhorse از طریق Getty Images به نظر میرسد ShinyHunters هفته گذشته به گروه رقبای باجافزاری Clop نفوذ کرده است و این حادثه میتواند خطرات ...

گزارش هفتگی اطلاعات جنگ سایبری از همه منابع 9.21.26
دوره گزارشدهی: 14 تا 21 سپتامبر 2026 برش ارزیابی: 21 سپتامبر 2026 دامنه: عملیات سایبری دولتی و همسو با دولت، کمپینهای APT، اطلاعات فنی، بهرهبرداری فعال، ریسک...
⚡ خلاصه هفتگی: آسیبپذیری 0-Day سیسکو، RCE عامل هوش مصنوعی، حملات ClickFix، افزایش ClickFix و هک مرورگرها
یک مرورگر. یک افزونه. یک بسته. یک صفحه ورود. چیزهای عادی. این اساساً مشکل این هفته است. مشکل همچنان درون چیزهایی که مردم قبلاً به آنها اعتماد دارند، بروز میکن...
CISA از سوءاستفاده فعال از سه آسیبپذیری در هسته لینوکس خبر میدهد
آژانس امنیت سایبری و امنیت زیرساخت (CISA) نسبت به سوءاستفاده فعال از سه آسیبپذیری در هسته لینوکس هشدار میدهد. این آسیبپذیریها شامل CVE-2025-39682، CVE-2025-...