 ⚡ فوری
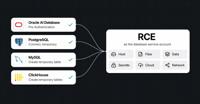
محقق نشان میدهد که آسیبپذیریهای RCE پایگاه داده بر PostgreSQL، MySQL و Oracle تأثیر میگذارد
حسابهای پایگاه داده با دسترسی کم که نمیتوانند یک جدول برنامه را بخوانند، هنوز هم میتوانند برای اجرای کد در خود سرور پایگاه داده استفاده شوند، محققی نشان داده است، با دسترسی به باگهای فساد حافظه در کد موتور پشت SQL مع...

CISA نسبت به ۴ آسیبپذیری بهرهبرداری شده مرتبط با حملات باجافزاری، استخراج ارز دیجیتال و LLMjacking هشدار میدهد

PHP از آسیبپذیریهای بحرانی امنیتی در تمام نسخههای پشتیبانیشده هشدار میدهد، اصلاحات در تاریخ ۱۹ نوامبر ارائه میشود

اشکال 10 ساله NGINX HTTP/2 به مهاجمان بدون احراز هویت اجازه میدهد کد را روی سرورها اجرا کنند
آخرین اخبار — صفحه 25 از 51
هشت کلید CA eMudhra به خطر افتاده، ایجاد اصلاحات اضطراری در مرورگرها و نرمافزارها
کلیدهای خصوصی هشت گواهینامه مراجع صدور گواهی (CA) میانی eMudhra به خطر افتاده است، که برنامه ریشه کروم گوگل و موزیلا در تاریخ 20 اکتبر تأیید کردهاند. یک CA می...
نقص بحرانی FortiSIEM با بهرهبرداری عمومی PoC برای اجرای کد از راه دور بدون احراز هویت
محققان امنیت سایبری یک بهرهبرداری اثبات مفهوم (PoC) برای یک نقص امنیتی بحرانی که به تازگی اصلاح شده و بر روی Fortinet FortiSIEM تأثیر میگذارد، منتشر کردهاند ...
گروههای باجافزاری Qilin و INC از آسیبپذیری Palo Alto Networks برای دور زدن MFA سوءاستفاده میکنند
Palo Alto Networks اعلام کرده است که همچنان به نظارت بر سوءاستفاده از یک آسیبپذیری امنیتی که اکنون اصلاح شده و بر PAN-OS و Prisma Access تأثیر میگذارد، توسط ب...
هکرها از عوامل هوش مصنوعی خودران برای نفوذ به وبسایتهای شرکتی استفاده میکنند و بیش از ۱۲۰۰ سایت را هدف قرار میدهند
یک جنایتکار چینیزبان عوامل هوش مصنوعی خودران را به سمت وبسایتهای شرکتی نشانهگذاری کرد و به آنها اجازه داد تا با تقریباً هیچ کمکی وارد شوند، و یک محقق امنیت...
نفوذ APT28 روسی به سازنده کشتیهای نیروی دریایی ناتو در کشور ناتو، بارگذاری کننده بازتابی جدید را مستقر میکند
فعال تهدید دولتی مرتبط با روسیه که به عنوان APT28 (معروف به BlueDelta، Fancy Bear و Forest Blizzard) شناخته میشود، به حملات هدفمند به دو کشور عضو سازمان پیمان ...
سرورهای رسانه Plex از طریق آسیبپذیریهای RCE Plex2Shell هک شدند
مهاجمان بهطور فعال از چندین آسیبپذیری امنیتی در Plex Media Server سوءاستفاده میکنند تا سرورهای آسیبپذیر را به خطر بیندازند. Plex در سپتامبر گذشته بهروزرسان...
نقص امنیتی در مرکز نرمافزار زیمنس که در حملات ClickFix استفاده شده است
یک نقص امنیتی در مرکز نرمافزار زیمنس در حملات ClickFix مورد استفاده قرار گرفته است، به این ترتیب زیمنس اعلام کرده است. از طریق این آسیبپذیری، مهاجمان میتوانن...
مهاجمان ClickFix از آسیبپذیری مرکز نرمافزار زیمنس برای استقرار تروجان دسترسی از راه دور سوءاستفاده میکنند
زیمنس یک آسیبپذیری بارگذاری DLL را که بر مرکز نرمافزار زیمنس تأثیر میگذارد، برطرف کرده است و اعلام کرده که در حملات ClickFix مورد سوءاستفاده قرار گرفته است. ...
هکرها از آسیبپذیریهای Plex2Shell برای نصب ماینرهای ارز دیجیتال و درب پشتی پروکسی لینوکس سوءاستفاده میکنند
بازیگران تهدید شروع به سوءاستفاده از زنجیرهای از آسیبپذیریها در Plex Media Server کردهاند تا ماینرهای ارز دیجیتال و نرمافزار پروکسی معکوس را مستقر کنند، یک...