 ⚡ فوری
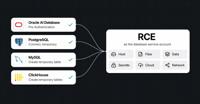
محقق نشان میدهد که آسیبپذیریهای RCE پایگاه داده بر PostgreSQL، MySQL و Oracle تأثیر میگذارد
حسابهای پایگاه داده با دسترسی کم که نمیتوانند یک جدول برنامه را بخوانند، هنوز هم میتوانند برای اجرای کد در خود سرور پایگاه داده استفاده شوند، محققی نشان داده است، با دسترسی به باگهای فساد حافظه در کد موتور پشت SQL مع...

CISA نسبت به ۴ آسیبپذیری بهرهبرداری شده مرتبط با حملات باجافزاری، استخراج ارز دیجیتال و LLMjacking هشدار میدهد

PHP از آسیبپذیریهای بحرانی امنیتی در تمام نسخههای پشتیبانیشده هشدار میدهد، اصلاحات در تاریخ ۱۹ نوامبر ارائه میشود

اشکال 10 ساله NGINX HTTP/2 به مهاجمان بدون احراز هویت اجازه میدهد کد را روی سرورها اجرا کنند
آخرین اخبار — صفحه 27 از 51
دوازدههزار سیستم خنککننده کوپلند در سوپرمارکتها به صورت آنلاین در دسترس
حدود دوازدههزار سیستم خنککننده از تولیدکننده کوپلند، از جمله ۴۸ مورد در هلند، به صورت آنلاین در دسترس هستند و بنابراین در معرض خطر هک شدن قرار دارند. پیشتر ن...
NCSC انتظار افزایش حملات به Cisco Secure Email Gateways را دارد
مرکز ملی امنیت سایبری (NCSC) انتظار دارد که تعداد حملات به Cisco Secure Email Gateways افزایش یابد. سیسکو در تاریخ 14 اکتبر یک بهروزرسانی امنیتی برای یک آسیبپ...
نشت بحرانی در BeyondTrust Remote Support از اوت در حملات مورد سوءاستفاده قرار گرفته است
یک آسیبپذیری بحرانی در BeyondTrust Remote Support از ۲۹ اوت بهطور قطع در حملات مورد سوءاستفاده قرار گرفته است، به گفته BeyondTrust. در ۸ اکتبر، این شرکت یک به...
بدافزار PEERSTITCH که از طریق نقص FortiOS مستقر شده، بررسیهای مربوط به جلسات VPN برچسبگذاری شده را دور میزند
یک بازیگر تهدید پیشرفته مشکوک مشاهده شده است که از یک نقص امنیتی در Fortinet FortiOS برای ارائه یک بدافزار ARM64 مقیم در حافظه که به عنوان PEERSTITCH شناخته می...
رفع آسیبپذیری بحرانی اجرای کد از راه دور در دروپال
16 اکتبر 2026 - دروپال یک آسیبپذیری بحرانی اجرای کد از راه دور (RCE) را در ماژول هستهای Field UI خود افشا کرده است که با شناسه CVE-2026-108097 ردیابی میشود. ...
آسیبپذیری بحرانی PwnEscape در هسته لینوکس به ماشینهای مجازی مهمان اجازه میدهد حافظه میزبان را بخوانند
یک نقص بحرانی که به تازگی افشا شده است در هسته لینوکس به کد داخل یک ماشین مجازی اجازه میدهد تا حافظه روی کامپیوتر میزبان که در آن اجرا میشود را بخواند. یک محق...
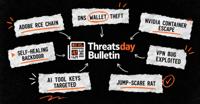
ThreatsDay: Adobe RCE, DNS Wallet Theft, NVIDIA Container Escape, Self-Healing Backdoor + 23 More
کسی ابزاری برای سرقت دادهها ساخته است و سپس تصمیم گرفته که این ابزار باید قربانی را برای تفریح بترساند. بله، این یک ویژگی واقعی است. و به نوعی، این موضوع به خو...
سکوت لینکس از نقص WinRAR برای استقرار شل معکوس در حملات دولتهای CIS بهرهبرداری میکند
عملیات تهدیدگری که به عنوان سکوت لینکس شناخته میشود، به مجموعهای جدید از حملات که هدف آن سازمانهای دولتی در کشورهای مشترکالمنافع (CIS) است، نسبت داده شده اس...
NGINX ۵ نقص را اصلاح کرد، از جمله احتمال اجرای کد از راه دور و یک اشکال TLS که ممکن است بررسیهای گواهینامه کلاینت را نادیده بگیرد
NGINX نسخههای ۱.۳۰.۶ و ۱.۳۱.۷ را در تاریخ ۱۴ اکتبر منتشر کرد تا پنج آسیبپذیری را اصلاح کند که یکی از آنها در هر نسخهای از مه ۲۰۰۵ وجود داشته است. سه اشکال ح...