 ⚡ فوری
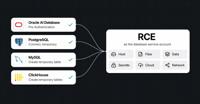
محقق نشان میدهد که آسیبپذیریهای RCE پایگاه داده بر PostgreSQL، MySQL و Oracle تأثیر میگذارد
حسابهای پایگاه داده با دسترسی کم که نمیتوانند یک جدول برنامه را بخوانند، هنوز هم میتوانند برای اجرای کد در خود سرور پایگاه داده استفاده شوند، محققی نشان داده است، با دسترسی به باگهای فساد حافظه در کد موتور پشت SQL مع...

CISA نسبت به ۴ آسیبپذیری بهرهبرداری شده مرتبط با حملات باجافزاری، استخراج ارز دیجیتال و LLMjacking هشدار میدهد

PHP از آسیبپذیریهای بحرانی امنیتی در تمام نسخههای پشتیبانیشده هشدار میدهد، اصلاحات در تاریخ ۱۹ نوامبر ارائه میشود

اشکال 10 ساله NGINX HTTP/2 به مهاجمان بدون احراز هویت اجازه میدهد کد را روی سرورها اجرا کنند
آخرین اخبار — صفحه 28 از 51
Next.js وصله امنیتی خارج از باند برای دو آسیبپذیری بحرانی RCE در کش و پردازش SVG منتشر کرد
Next.js در تاریخ 14 اکتبر یک بهروزرسانی امنیتی خارج از باند منتشر کرد که دو آسیبپذیری بحرانی را که اجازه اجرای کد از راه دور بدون احراز هویت را میدهد، به همر...
پچهای دروپال نقص بحرانی RCE هسته را با مسیر بدون ورود به سیستم از طریق ماژولهای مشارکتی اصلاح میکنند
هسته دروپال دارای نقص بحرانی در ماژول Field UI است که میتواند به یک مهاجم اجازه دهد کد را بر روی سرور سایت اجرا کند، و اصلاحات در تاریخ ۱۴ اکتبر در نسخههای 11...
آسیبپذیری در نرمافزار Sparx Systems Enterprise Architect
آسیبپذیری در نرمافزار Sparx Systems Enterprise Architect CVE ID CVE-2026-88794 تاریخ انتشار 15 اکتبر 2026 فروشنده Sparx Systems محصول Enterprise Architect نسخ...
Curl یک آسیبپذیری 'high' RCE را که توسط Anthropic کشف شده است، برطرف میکند
یک نسخه جدید از Curl منتشر شده است که بیش از بیست آسیبپذیری را برطرف میکند، از جمله یک نقص امنیتی که اجرای کد از راه دور (RCE) را ممکن میسازد و توسط شرکت هوش...
آسیبپذیریها در مراکز تلفن Slican
آسیبپذیریها در مراکز تلفن Slican CVE ID CVE-2026-35088 تاریخ انتشار 15 اکتبر 2026 فروشنده Slican محصول IPx, CCT-1668, MAC-6400, CXS-0424 نسخههای آسیبپذیر تم...
Palo Alto Networks نسبت به سوءاستفاده از آسیبپذیری امنیتی در فایروالها هشدار میدهد
مهاجمان بهطور فعال از یک آسیبپذیری اجرای کد از راه دور (RCE) در فایروالهای Palo Alto Networks سوءاستفاده میکنند که به موجب آن، دستگاهها بهطور کامل قابل تص...
سیسکو از سوءاستفاده فعال از آسیبپذیری بحرانی در Secure Email Gateway خبر میدهد
مهاجمان از طریق پیوستهای مخرب بهطور فعال از یک آسیبپذیری بحرانی در Cisco Secure Email Gateway سوءاستفاده میکنند، بهگفته سیسکو. بهمنظور رفع این مشکل، بهرو...
نقص بحرانی RCE تأییدشده در Langflow که در 1,423 تلاش برای بهرهبرداری از هانیپات هدف قرار گرفت
بازیگران تهدید در حال بهرهبرداری از یک نقص امنیتی بحرانی در Langflow هستند، طبق هشدار منتشرشده از Previdian. Langflow یک پلتفرم متنباز است که به توسعهدهندگان...
فروشندگان مواد غذایی اتحادیه اروپا بهای سنگینی برای عدم بهروزرسانی نرمافزار یخچالها پرداخت کردند
6 دقیقه خواندن منبع: cagkansayin از طریق Getty Images صدها فروشنده فرانسوی احتمالاً این هفته به دلیل حملات سایبری که سیستمهای سرمایشی آنها را دستکاری کرد، میل...