 ⚡ فوری
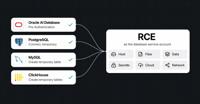
محقق نشان میدهد که آسیبپذیریهای RCE پایگاه داده بر PostgreSQL، MySQL و Oracle تأثیر میگذارد
حسابهای پایگاه داده با دسترسی کم که نمیتوانند یک جدول برنامه را بخوانند، هنوز هم میتوانند برای اجرای کد در خود سرور پایگاه داده استفاده شوند، محققی نشان داده است، با دسترسی به باگهای فساد حافظه در کد موتور پشت SQL مع...

CISA نسبت به ۴ آسیبپذیری بهرهبرداری شده مرتبط با حملات باجافزاری، استخراج ارز دیجیتال و LLMjacking هشدار میدهد

PHP از آسیبپذیریهای بحرانی امنیتی در تمام نسخههای پشتیبانیشده هشدار میدهد، اصلاحات در تاریخ ۱۹ نوامبر ارائه میشود

اشکال 10 ساله NGINX HTTP/2 به مهاجمان بدون احراز هویت اجازه میدهد کد را روی سرورها اجرا کنند
آخرین اخبار — صفحه 30 از 51
curl نقص بارگذاری HTTP/2 را پس از نمایش PoC برای اجرای کد سمت کلاینت اصلاح کرد
نقصی در نحوهی مدیریت بارگذاریهای HTTP/2 توسط curl به یک سرور مخرب اجازه میدهد که در حین دریافت بارگذاری، حافظهی کلاینت را خراب کند و محققی که این نقص را گزا...
محققان از یک مدل عمومی OpenAI برای ساخت یک اکسپلویت کامل Chrome به ارزش ۲۵۰,۰۰۰ دلار در شش روز استفاده کردند
یک تیم در شرکت امنیتی XBOW سه باگ ناشناخته Google Chrome را به یک حمله واحد زنجیرهای متصل کردند که کدی را روی یک کامپیوتر ویندوز اجرا میکند وقتی کاربر فقط یک ...
سرورهای VPN ایوانتی به طور کامل هک شدهاند، مهاجمان به دنبال کلیدهای BitLocker هستند
در حملات اخیر علیه سرورهای VPN ایوانتی، مهاجمان سه آسیبپذیری مختلف را ترکیب کردند تا کنترل کامل بر روی سیستمها به دست آورند. سپس تلاش کردند تا انواع مختلفی از...
اشکال هسته لینوکس پیدا شده توسط AI به کاربران محلی دسترسی ریشه میدهد و میتواند یک مهمان را به میزبان منتقل کند
یک اشکال در زیرسیستم vhost لینوکس به یک کاربر محلی اجازه میدهد تا به دلخواه حافظه هسته را بخواند و بنویسد و به ریشه در تقریباً یک دهه نسخههای هسته دست یابد. د...
مایکروسافت بیش از ۱۴۰۰ آسیبپذیری امنیتی را در روز پچ رکوردی بسته است
در روز پچ ماه اکتبر، مایکروسافت بیش از ۱۴۰۰ آسیبپذیری امنیتی در نرمافزار خود را وصله کرده است، از جمله یک آسیبپذیری که بهطور فعال مورد حمله قرار گرفته است. ...
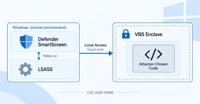
باجنویسی چهار بایتی و اشکال زمانبندی به محققان اجازه داد تا کد را در محفظه Windows SmartScreen اجرا کنند
محققان امنیتی کد خود را در یک بخش محافظتشده از ویندوز اجرا کردند که قرار است حتی زمانی که بقیه کامپیوتر تحت کنترل قرار میگیرد، بسته بماند. این منطقه محافظتشد...
مایکروسافت ۱,۴۱۳ آسیبپذیری را وصله کرد، از جمله باگ مورد سوءاستفاده در ویندوز شل
مایکروسافت روز سهشنبه رکورد خود را در وصلههای روز سهشنبه شکست و وصلههایی برای ۱,۴۱۳ آسیبپذیری ارسال کرد، از جمله یکی که به گفته این شرکت تحت سوءاستفاده فعا...
پچ سهشنبه مایکروسافت – اکتبر ۲۰۲۶
۱,۴۱۱ آسیبپذیری و سه روز صفر مطالعه امنیتی یک آسیبپذیری فعال در Windows Shell، آسیبپذیریهای عمومی افشا شده و یک انتشار امنیتی رکوردشکن فشار زیادی به مدیریت ...
پچ سهشنبه اکتبر ۲۰۲۶: ۱,۴۱۳ CVE شامل سه آسیبپذیری صفر روز و ۷۵ آسیبپذیری بحرانی
مایکروسافت در بهروزرسانی امنیتی اکتبر ۲۰۲۶ خود، ۱,۴۱۳ آسیبپذیری را برطرف کرد که شامل یک آسیبپذیری صفر روز مورد بهرهبرداری، دو آسیبپذیری صفر روز که بهطور ع...