 ⚡ فوری
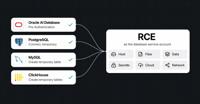
محقق نشان میدهد که آسیبپذیریهای RCE پایگاه داده بر PostgreSQL، MySQL و Oracle تأثیر میگذارد
حسابهای پایگاه داده با دسترسی کم که نمیتوانند یک جدول برنامه را بخوانند، هنوز هم میتوانند برای اجرای کد در خود سرور پایگاه داده استفاده شوند، محققی نشان داده است، با دسترسی به باگهای فساد حافظه در کد موتور پشت SQL مع...

CISA نسبت به ۴ آسیبپذیری بهرهبرداری شده مرتبط با حملات باجافزاری، استخراج ارز دیجیتال و LLMjacking هشدار میدهد

PHP از آسیبپذیریهای بحرانی امنیتی در تمام نسخههای پشتیبانیشده هشدار میدهد، اصلاحات در تاریخ ۱۹ نوامبر ارائه میشود

اشکال 10 ساله NGINX HTTP/2 به مهاجمان بدون احراز هویت اجازه میدهد کد را روی سرورها اجرا کنند
آخرین اخبار — صفحه 32 از 51
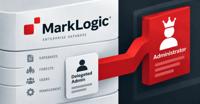
دو نقص بحرانی در MarkLogic میتواند به مدیران واگذار شده کنترل دائمی مدیر را بدهد
دو مورد از ۳۱ نقص جدیدی که در پایگاه داده MarkLogic Server شرکت Progress Software افشا شده، میتواند به یک حساب کاربری که فقط برخی از امتیازات مدیریتی را دارد، ...
گیتلب آسیبپذیری با CVSS 10.0 را که میتواند به کاربران بدون احراز هویت اجازه اجرای کد سرور را بدهد، وصله کرد
گیتلب وصلههایی برای یک آسیبپذیری امنیتی با حداکثر شدت که نرمافزار نسخه جامعه (CE) و نسخه سازمانی (EE) آن را تحت تأثیر قرار میدهد، منتشر کرده است که میتوان...
اشکال حداکثر شدت SSRF در دستگاههای SonicWall SMA تحت حمله
راب رایت، مدیر ارشد اخبار، Dark Reading ۱۲ اکتبر ۲۰۲۶ ۴ دقیقه خواندن منبع: مایکل وی از طریق عکس استوک آلامی مشتریان SonicWall دوباره در حالت دفاعی قرار دارند، ز...
⚡ خلاصه هفتگی: روز صفرهای Helpdesk، گواهیهای جعلی، دستگیری ShinyHunters، بدافزار فریبنده هوش مصنوعی و بیشتر
برخی از جلسات به اندازهای طولانی هستند که مهاجمان بتوانند به یک نقص امنیتی تازه افشا شده در این هفته حمله کنند. در عرض چند ساعت، آنها در حال آزمایش آن بودند. ...
CVE-2026-97229: آسیبپذیری بحرانی GitLab میتواند اجازه اجرای کد از راه دور را بدهد
12 اکتبر 2026 - GitLab به آسیبپذیری CVE-2026-97229، یک آسیبپذیری بحرانی در کامپایلر عبارات منظم CI/CD خود، رسیدگی کرده است که میتواند به یک مهاجم غیرمجاز اجا...
نقص بحرانی SonicWall SMA 1000 در 135 تلاش بهرهبرداری پس از وصله
بازیگران تهدید مشاهده شدهاند که در روزهای پس از افشای عمومی، از یک نقص امنیتی بحرانی که به تازگی افشا شده است، در دستگاههای SonicWall Secure Mobile Access (SM...
مهاجمان از آسیبپذیری CVSS 10.0 پلاگین Bricksforge وردپرس برای اجرای کد از راه دور بدون احراز هویت سوءاستفاده میکنند
یک آسیبپذیری امنیتی با شدت حداکثری که پلاگین Bricksforge برای وردپرس را تحت تأثیر قرار میدهد، طبق گزارش Patchstack، به طور فعال در حال سوءاستفاده در دنیای واق...
سایبرزرو از کد کلود در کمپینی استفاده میکند که بیش از ۶۲۸,۰۰۰ رکورد اوکراینی را دزدیده است
محققان امنیت سایبری جزئیات یک کمپین دسترسی اولیه دو وجهی تقویتشده با هوش مصنوعی (AI) را که به سایتهای وردپرس، پلتفرمهای تجارت الکترونیک و نهادهای زیرساخت حیا...
P7 DarkSword iOS Exploit Kit سرقت دادههای کیف پول رمزارز و دستورات از راه دور را اضافه میکند
محققان امنیت سایبری جزئیات یک واریانت ناشناخته از کیت اکسپلویت DarkSword iOS به نام P7 DarkSword را افشا کردهاند. "در مقایسه با واریانتهایی که معمولاً مشاهده ...