 ⚡ فوری
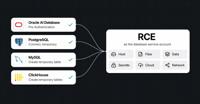
محقق نشان میدهد که آسیبپذیریهای RCE پایگاه داده بر PostgreSQL، MySQL و Oracle تأثیر میگذارد
حسابهای پایگاه داده با دسترسی کم که نمیتوانند یک جدول برنامه را بخوانند، هنوز هم میتوانند برای اجرای کد در خود سرور پایگاه داده استفاده شوند، محققی نشان داده است، با دسترسی به باگهای فساد حافظه در کد موتور پشت SQL مع...

CISA نسبت به ۴ آسیبپذیری بهرهبرداری شده مرتبط با حملات باجافزاری، استخراج ارز دیجیتال و LLMjacking هشدار میدهد

PHP از آسیبپذیریهای بحرانی امنیتی در تمام نسخههای پشتیبانیشده هشدار میدهد، اصلاحات در تاریخ ۱۹ نوامبر ارائه میشود

اشکال 10 ساله NGINX HTTP/2 به مهاجمان بدون احراز هویت اجازه میدهد کد را روی سرورها اجرا کنند
آخرین اخبار — صفحه 33 از 51
TP-Link به دلیل امنیت روتر و ارتباطات با چین توسط چهار ایالت دیگر آمریکا شکایت شد
چهار ایالت دیگر آمریکا در تاریخ ۶ اکتبر از سازنده روتر TP-Link Systems شکایت کردند و مجموع شکایات به پنج رسید، با این حال تگزاس در ماه فوریه شکایتی را ثبت کرده ...
آسیبپذیری SonicWall SMA1000 بهطور فعال در حملات مورد سوءاستفاده قرار میگیرد
جمعه 9 اکتبر 2026، 15:00 توسط ویرایشگر، 0 نظر آخرین بهروزرسانی: امروز، 15:05 یک آسیبپذیری بحرانی در دروازه SonicWall SMA1000، با نمره تأثیر CVSS حداکثر 10.0، ...
آسیبپذیری SonicWall SMA1000 بهطور فعال در حملات مورد سوءاستفاده قرار میگیرد
جمعه 9 اکتبر 2026، 15:00 توسط ویرایشگر، 0 نظر آخرین بهروزرسانی: 09-10-2026، 15:05 یک آسیبپذیری بحرانی در دروازه SonicWall SMA1000، با حداکثر امتیاز تأثیر CVSS...
محققان اکسپلویت عملی برای نقص AnyDesk لینوکس پیش از احراز هویت که دسترسی ریشه میدهد منتشر کردند
محققان امنیتی یک اکسپلویت کامل عملی برای نقص اجرای کد از راه دور پیش از احراز هویت در AnyDesk لینوکس منتشر کردهاند که به مهاجمان دسترسی ریشه میدهد قبل از اینک...
مهاجمان از آسیبپذیریهای AhsayCBS برای استقرار ماینرهای XMRig به عنوان Microsoft Edge سوءاستفاده میکنند
بازیگران تهدید مشاهده شدهاند که از دو آسیبپذیری اخیراً افشا شده در ابزار پشتیبانگیری AhsayCBS برای تصرف کنترل دستگاههای آسیبدیده و استقرار وب شلها و ماینر...
سازمانها هک شده از طریق نقص بحرانی در سرور پشتیبانگیری ابری Ahsay
مهاجمان بهطور فعال از دو آسیبپذیری در سرور پشتیبانگیری ابری Ahsay (CBS) برای هک کردن سازمانها سوءاستفاده میکنند و بهروزرسانیهای امنیتی هنوز در دسترس نیست...
فلکس تایفون پنج آسیبپذیری را مورد سوءاستفاده قرار میدهد در حالی که CISA مهلت ۱۱ اکتبر را برای سازمانهای فدرال تعیین میکند
آژانس امنیت سایبری و امنیت زیرساختهای ایالات متحده (CISA) روز پنجشنبه پنج آسیبپذیری امنیتی را به فهرست آسیبپذیریهای شناخته شده مورد سوءاستفاده (KEV) خود اضا...
سه تیم هکهای از راه دور را بر روی Google Pixel 10 کاملاً وصله شده در Pwn2Own نشان دادند
سه تیم تحقیقاتی در تاریخ ۸ اکتبر در Pwn2Own ایرلند، یک مسابقه هک در کُرک، به Google Pixel 10 نفوذ کردند که قوانین آن نیاز به وصله کامل هر هدف دارد. این مسابقه ب...
Citrix آسیبپذیری بحرانی NetScaler را که میتواند اجرای کد از راه دور را در پیادهسازیهای SAML فعال کند، وصله کرد
Citrix وصلههایی برای یک آسیبپذیری امنیتی بحرانی دیگر که بر NetScaler ADC و NetScaler Gateway تأثیر میگذارد و میتواند منجر به اجرای کد از راه دور یا حمله عدم...