PHP از آسیب‌پذیری‌های بحرانی امنیتی در تمام نسخه‌های پشتیبانی‌شده هشدار می‌دهد، اصلاحات در تاریخ ۱۹ نوامبر ارائه می‌شود · 5h اشکال 10 ساله NGINX HTTP/2 به مهاجمان بدون احراز هویت اجازه می‌دهد کد را روی سرورها اجرا کنند · 16h F5 هشدار می‌دهد که 6 آسیب‌پذیری بحرانی BIG-IP می‌تواند ترافیک را در تنظیمات خاص متوقف کند و ممکن است اجازه اجرای کد از راه دور را بدهد · 16h CVE-2026-123633 و CVE-2026-123007: آسیب‌پذیری‌های بحرانی NGINX HTTP/2 · 17h اشکال بحرانی RCE در Apache Roller در حال بهره‌برداری فعال، نیاز به احراز هویت ندارد · 17h نقص Java4Shell تهدیدی برای شرکت‌های جهانی و اکوسیستم برنامه‌های جاوا · 17h چگونه WAF کلودفلر در برابر Java4Shell (CVE-2026-114938) محافظت می‌کند · 19h آسیب‌پذیری‌ها در نرم‌افزار LMS · 21h حمله جدید قفل TPM را دور می‌زند و در عرض چند روز، نه سال، رمزهای عبور Windows Hello و BitLocker را می‌شکند · 22h چک لیست تست نفوذ هوش مصنوعی برای برنامه‌های وب: ۱۵ سوالی که قبل از انتخاب فروشنده باید بپرسید · 22h PHP از آسیب‌پذیری‌های بحرانی امنیتی در تمام نسخه‌های پشتیبانی‌شده هشدار می‌دهد، اصلاحات در تاریخ ۱۹ نوامبر ارائه می‌شود · 5h اشکال 10 ساله NGINX HTTP/2 به مهاجمان بدون احراز هویت اجازه می‌دهد کد را روی سرورها اجرا کنند · 16h F5 هشدار می‌دهد که 6 آسیب‌پذیری بحرانی BIG-IP می‌تواند ترافیک را در تنظیمات خاص متوقف کند و ممکن است اجازه اجرای کد از راه دور را بدهد · 16h CVE-2026-123633 و CVE-2026-123007: آسیب‌پذیری‌های بحرانی NGINX HTTP/2 · 17h اشکال بحرانی RCE در Apache Roller در حال بهره‌برداری فعال، نیاز به احراز هویت ندارد · 17h نقص Java4Shell تهدیدی برای شرکت‌های جهانی و اکوسیستم برنامه‌های جاوا · 17h چگونه WAF کلودفلر در برابر Java4Shell (CVE-2026-114938) محافظت می‌کند · 19h آسیب‌پذیری‌ها در نرم‌افزار LMS · 21h حمله جدید قفل TPM را دور می‌زند و در عرض چند روز، نه سال، رمزهای عبور Windows Hello و BitLocker را می‌شکند · 22h چک لیست تست نفوذ هوش مصنوعی برای برنامه‌های وب: ۱۵ سوالی که قبل از انتخاب فروشنده باید بپرسید · 22h
🛡️
ACyber Sentinel تیم ارزیابی امنیتی

آخرین اخبار — صفحه 39 از 51
آسیب‌پذیری در نرم‌افزار gotop

آسیب‌پذیری در نرم‌افزار gotop

آسیب‌پذیری در نرم‌افزار gotop CVE ID CVE-2026-91784 تاریخ انتشار 02 اکتبر 2026 فروشنده cjbassi محصول gotop نسخه‌های آسیب‌پذیر 3.0.0 نوع آسیب‌پذیری (CWE) عدم خنث...

📰 cert.pl 🕐 Oct 02
فورتی‌نت نسبت به آسیب‌پذیری فعال مسیر عبور در فورتی‌میل هشدار می‌دهد

فورتی‌نت نسبت به آسیب‌پذیری فعال مسیر عبور در فورتی‌میل هشدار می‌دهد

جمعه 2 اکتبر 2026، 09:00 توسط ویرایشگر، 0 نظر آخرین به‌روزرسانی: امروز، 09:30 فورتی‌نت به مشتریان خود نسبت به یک آسیب‌پذیری فعال مسیر عبور در فورتی‌میل هشدار می...

📰 security.nl 🕐 Oct 02
نقص امنیتی بحرانی FortiMail که در حملات مورد سوءاستفاده قرار گرفته، اجازه نوشتن فایل‌های دلخواه بدون احراز هویت را می‌دهد

نقص امنیتی بحرانی FortiMail که در حملات مورد سوءاستفاده قرار گرفته، اجازه نوشتن فایل‌های دلخواه بدون احراز هویت را می‌دهد

آژانس امنیت سایبری و امنیت زیرساخت‌های ایالات متحده (CISA) روز پنجشنبه، یک نقص امنیتی بحرانی که بر Fortinet FortiMail تأثیر می‌گذارد را به فهرست آسیب‌پذیری‌های ...

📰 The Hacker News 🕐 Oct 02
ThreatsDay: زنجیره صفر روز مبتنی بر هوش مصنوعی، 543 هزار راز زنده، بازرسی مدل RCE و 13 داستان دیگر

ThreatsDay: زنجیره صفر روز مبتنی بر هوش مصنوعی، 543 هزار راز زنده، بازرسی مدل RCE و 13 داستان دیگر

این هفته، کلمات مفید، کلمات خسته‌کننده هستند: بازرسی، کش، کامپایل، ذخیره، اعتماد. هرکدام بی‌خطر به نظر می‌رسند. هرکدام می‌توانند به یک مسیر حمله تبدیل شوند وقتی...
📰 The Hacker News 🕐 Oct 01
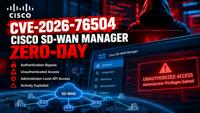
CVE-2026-76504: آسیب‌پذیری صفر روز مدیر SD-WAN سیسکو در حال بهره‌برداری در طبیعت

CVE-2026-76504: آسیب‌پذیری صفر روز مدیر SD-WAN سیسکو در حال بهره‌برداری در طبیعت

1 اکتبر 2026 خلاصه اجرایی مدیر SD-WAN سیسکو کاتالیست با یک آسیب‌پذیری جدی صفر روز مواجه است که در حال حاضر در طبیعت مورد بهره‌برداری قرار گرفته است. هک و شکستن ...

📰 TheCyberThrone 🕐 Oct 01
دروازه پشتی وردپرس پس از پاکسازی با استفاده از فایل‌ها، پایگاه داده و حافظه مشترک دوباره ساخته می‌شود

دروازه پشتی وردپرس پس از پاکسازی با استفاده از فایل‌ها، پایگاه داده و حافظه مشترک دوباره ساخته می‌شود

محققان امنیت سایبری بر روی یک نفوذ به وردپرس که در آن بازیگران تهدید چندین مکانیزم پایداری را به کار گرفته‌اند تا اطمینان حاصل کنند که بار نهایی بدون نیاز به آل...
📰 The Hacker News 🕐 Oct 01
CISA آسیب‌پذیری دور زدن احراز هویت مدیر SD-WAN سیسکو کاتالیست را به KEV اضافه کرد

CISA آسیب‌پذیری دور زدن احراز هویت مدیر SD-WAN سیسکو کاتالیست را به KEV اضافه کرد

آژانس امنیت سایبری و امنیت زیرساخت‌های ایالات متحده (CISA) روز چهارشنبه یک آسیب‌پذیری بحرانی در دور زدن احراز هویت که بر مدیر SD-WAN سیسکو کاتالیست تأثیر می‌گذا...

📰 The Hacker News 🕐 Oct 01
زرویدلک‌ها در سیستم تیکت زاماد که در هک DIVD استفاده شده‌اند

زرویدلک‌ها در سیستم تیکت زاماد که در هک DIVD استفاده شده‌اند

موسسه هلندی افشای آسیب‌پذیری (DIVD) به تازگی از طریق دو زرویدلک در نرم‌افزار کمک‌پشتیبانی و سیستم تیکت زاماد هک شده است، همانطور که خود اعلام کرده است. مرکز امن...
📰 security.nl 🕐 Oct 01
ظهور PoC CoreGraphics اپل به عنوان نشانه‌هایی از بررسی PDF واتساپ در مورد مسیر احتمالی تحویل

ظهور PoC CoreGraphics اپل به عنوان نشانه‌هایی از بررسی PDF واتساپ در مورد مسیر احتمالی تحویل

محققان امنیتی اولین اثبات مفهوم عمومی برای CVE-2026-86950 را منتشر کرده‌اند، یک نقص در CoreGraphics اپل که اپل می‌گوید ممکن است در حملات علیه افراد خاص هدف‌گذار...

📰 The Hacker News 🕐 Oct 01