 ⚡ فوری
سکوت لینکس از نقص WinRAR برای استقرار شل معکوس در حملات دولتهای CIS بهرهبرداری میکند
عملیات تهدیدگری که به عنوان سکوت لینکس شناخته میشود، به مجموعهای جدید از حملات که هدف آن سازمانهای دولتی در کشورهای مشترکالمنافع (CIS) است، نسبت داده شده است. این فعالیت که از ژوئن 2025 تا اوت 2026 مشاهده شده، شامل چ...

NGINX ۵ نقص را اصلاح کرد، از جمله احتمال اجرای کد از راه دور و یک اشکال TLS که ممکن است بررسیهای گواهینامه کلاینت را نادیده بگیرد

Next.js وصله امنیتی خارج از باند برای دو آسیبپذیری بحرانی RCE در کش و پردازش SVG منتشر کرد

پچهای دروپال نقص بحرانی RCE هسته را با مسیر بدون ورود به سیستم از طریق ماژولهای مشارکتی اصلاح میکنند
آخرین اخبار — صفحه 7 از 24
بازیگران تهدید از آسیبپذیریهای بحرانی AhsayCBS برای قرار دادن وبشلها و استخراجکنندههای رمزنگاری XMRig سوءاستفاده میکنند
تشکر و قدردانی: از دیپو رودیپ، جان هموند، سوزانا مت، بن ناهورنی و لیندسی ولچ برای مشارکتهایشان در این تحقیق و نوشتار سپاسگزاری میشود. بهروزرسانی 10/8/26 @ 6p...
افبیآی میگوید هکرهای مرتبط با چین پورتی را راهاندازی کردند که به طرفهای ثالث دسترسی به ایمیلهای دزدیدهشده میدهد
هکرهای مرتبط با یک شرکت امنیت سایبری چینی از سازمانهای دولتی، نهادهای اجرای قانون، سیستمهای بهداشتی و مؤسسات مذهبی در جنوب شرق آسیا ایمیل دزدیدهاند، افبیآی...
ژاپن شاهد افزایش شدید در نشت دادههای وب در میان سوءاستفاده از APIهای موبایل و حملات متابیس
مهاجمان پشت یک سری نشت دادههای شخصی در سازمانهای ژاپنی از APIهای برنامههای موبایل سوءاستفاده کرده و به نقصهای نرمافزاری شناخته شده هدف قرار دادهاند، مرکز ...
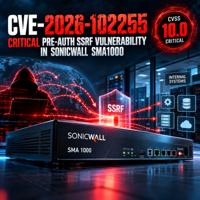
CVE-2026-102255: آسیبپذیری بحرانی SSRF پیشاحراز هویت در SonicWall SMA1000
یک آسیبپذیری بحرانی جدید در دستگاههای SonicWall SMA1000 نیاز به توجه فوری از سوی سازمانهایی دارد که از این پلتفرم به عنوان یک دروازه دسترسی از راه دور رو به ...
گوگل بهروزرسانی برای آسیبپذیری بحرانی بلوتوث در تلفنهای پیکسل ارائه میدهد
گوگل یک بهروزرسانی امنیتی برای تلفنهای پیکسل منتشر کرده است که چندین آسیبپذیری امنیتی را برطرف میکند، از جمله یک آسیبپذیری بحرانی بلوتوث. از مجموع شش آسیب...
آسیبپذیری در نرمافزار اولاما
آسیبپذیری در نرمافزار اولاما CVE ID CVE-2026-103663 تاریخ انتشار 08 اکتبر 2026 فروشنده اولاما محصول اولاما نسخههای آسیبپذیر از 0.34.2 تا 0.35.0 نوع آسیبپذی...
هشت بسته مخرب npm که ۴۰,۷۶۷ بار دانلود شدهاند، RAT Overlord و Stealer را ارائه میدهند
محققان امنیت سایبری جزئیاتی از یک کمپین طولانیمدت بدافزار زنجیره تأمین npm را فاش کردهاند که دزدان اطلاعات و تروجانهای دسترسی از راه دور (RAT) را به میزبانه...
پچهای SonicWall برای نقص SSRF پیشاحراز هویت با CVSS 10.0 در دستگاههای SMA1000
SonicWall پچهای فوری برای چهار نقص در دستگاههای SMA1000 خود، دروازههایی که به کارمندان دورکار دسترسی به شبکه و برنامههای شرکت میدهند، منتشر کرده است. جدیت...
نقص بحرانی LMCache بدون وصله به مهاجمان غیرمجاز اجازه میدهد کد را بهطور از راه دور اجرا کنند
یک آسیبپذیری بحرانی در LMCache، نرمافزار متنباز که سرعت سرورهای مدل زبان بزرگ (LLM) مانند vLLM را افزایش میدهد، به یک مهاجم اجازه میدهد بدون ورود به سیستم،...