 ⚡ Срочно
Silent Lynx использует уязвимость WinRAR для развертывания обратного шелла в атаках на правительства стран СНГ
Угроза, известная как Silent Lynx, была связана с новой серией атак, нацеленных на государственные организации в странах Содружества Независимых Государств (СНГ). Деятельность, наблюдаемая с июня 2025 года по август 2026...

NGINX устраняет 5 уязвимостей, включая возможное RCE и ошибку TLS, которая может пропустить проверки клиентских сертификатов

Next.js выпустил внеплановое исправление для двух критических уязвимостей RCE в кэшировании и обработке SVG

Drupal устраняет критическую уязвимость RCE в ядре без входа через сторонние модули
Последние новости — Стр. 21 из 24
Фоновая информация о DarkMe
DarkMe, троян-шпион и инструмент удаленного доступа на Visual Basic 6 (VB6), стал известен в феврале 2024 года благодаря использованию нулевых дней для доставки...
Check Point предупреждает о нулевом дне в сервере управления, используемом в целевых атаках
Злоумышленники использовали ранее неизвестный недостаток в сервере управления безопасностью Check Point в нескольких целевых атаках 23 июля, сообщила компания. ...
WordPress выпустил патч для критической уязвимости, которая может позволить выполнение кода на некоторых серверах
WordPress исправил критическую уязвимость в своем основном программном обеспечении, которая позволяет атакующему без учетной записи заставить сайт загрузить PHP...
Критическая уязвимость Bifrost AI Gateway позволяет злоумышленникам выполнять команды без учетных данных
Критическая уязвимость в Bifrost, открытом AI шлюзе, который маршрутизирует запросы к более чем 20 поставщикам LLM, позволяет неаутентифицированному злоумышленн...
Исследователь выпустил PoC нулевого дня BigDiskBuster, который блокирует обновления Microsoft Defender
Инструмент нулевого дня, представляющий собой proof-of-concept, который останавливает Microsoft Defender от установки обновлений платформы и сигнатур, заполняя ...
D-Link предупреждает о критической уязвимости в wifi-роутере
D-Link предупреждает о критической уязвимости в роутерах DIR-822A, для которой в настоящее время нет доступного патча. Уязвимость (CVE-2026-86296) связана с пер...
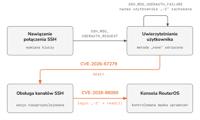
MikroTrick: технический анализ, процесс раскрытия и использование агентов LLM
Введение 3 сентября 2026 года MikroTik выпустил патчи почти одновременно для нескольких поддерживаемых веток RouterOS: 7.25beta3, 7.24.2, 7.23.4 и 6.49.21, и ре...
Новая уязвимость VeloCloud Orchestrator с CVSS 10.0 активно эксплуатируется в установках на основе сертификатов
Злоумышленники эксплуатируют новую уязвимость в локальном VeloCloud Orchestrator (VCO), сервере, который управляет Edge-устройствами в VeloCloud SD-WAN, сообщил...
Новая уязвимость в ядре Linux предоставляет гостям ARM64 KVM доступ на чтение и запись к памяти хоста
Новая уязвимость в коде виртуализации KVM ядра Linux для процессоров ARM64 может оставить освобожденный участок памяти хоста открытым для гостевой виртуальной м...