 ⚡ Срочно
Silent Lynx использует уязвимость WinRAR для развертывания обратного шелла в атаках на правительства стран СНГ
Угроза, известная как Silent Lynx, была связана с новой серией атак, нацеленных на государственные организации в странах Содружества Независимых Государств (СНГ). Деятельность, наблюдаемая с июня 2025 года по август 2026...

NGINX устраняет 5 уязвимостей, включая возможное RCE и ошибку TLS, которая может пропустить проверки клиентских сертификатов

Next.js выпустил внеплановое исправление для двух критических уязвимостей RCE в кэшировании и обработке SVG

Drupal устраняет критическую уязвимость RCE в ядре без входа через сторонние модули
Последние новости — Стр. 22 из 24
Уязвимость SharePoint, изначально классифицированная Microsoft как подмена, позволяет аутентифицированное удаленное выполнение кода
Уязвимость SharePoint Server, которую Microsoft изначально классифицировала как уязвимость подмены с оценкой CVSS 6.5, на самом деле позволяет аутентифицированн...
Только одна из 225 уязвимостей, связанных с Anthropic, активно эксплуатируется
Из 225 уязвимостей, обнаруженных исследователями Anthropic и участниками проекта Project Glasswing, на данный момент известна только одна, которая активно экспл...
CISA сообщает о активном использовании уязвимости stackoverflow в коммутаторах Zyxel
Агентство кибербезопасности и безопасности инфраструктуры (CISA) предупреждает об активном использовании критической уязвимости в коммутаторах Zyxel. Уязвимость...
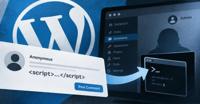
Уязвимость WordPress Comment2Shell может превратить анонимный XSS-комментарий в RCE через сессию администратора
Новая уязвимость в ядре WordPress позволила анонимному посетителю оставить комментарий, который внедрил скрытый скрипт на страницу. Если вошедший в систему адми...
Уязвимости Zyxel и Veeam находятся под активной эксплуатацией с доступом к командной строке и SYSTEM
Управление кибербезопасности и безопасности инфраструктуры США (CISA) в понедельник добавило недавно исправленную уязвимость, затрагивающую коммутаторы Zyxel се...
ShinyHunters взломали Clop. Что теперь с жертвами Clop?
4 минуты чтенияИсточник: winhorse через Getty ImagesShinyHunters, похоже, взломали конкурирующую группу программ-вымогателей Clop на прошлой неделе, и этот инци...

Еженедельный обзор разведывательной информации по кибервойне всех источников 9.21.26
Период отчетности: 14–21 сентября 2026 года Крайний срок оценки: 21 сентября 2026 года Область: Государственные и государственно-ориентированные киберактивности...
⚡ Еженедельный обзор: Уязвимость 0-Day в Cisco, RCE с использованием AI-агента, атаки ClickFix, всплеск ClickFix и захваты браузеров
Браузер. Плагин. Пакет. Экран входа. Обычные вещи. В этом и заключается проблема на этой неделе. Проблемы продолжают возникать внутри тех вещей, которым люди уж...
CISA сообщает о активном использовании трех уязвимостей в ядре Linux
Агентство по кибербезопасности и безопасности инфраструктуры (CISA) предупреждает об активном использовании трех уязвимостей в ядре Linux. Речь идет о CVE-2025-...