 ⚡ Срочно
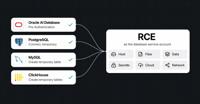
Исследователь демонстрирует эксплуатацию RCE баз данных, затрагивающую PostgreSQL, MySQL и Oracle
Учетные записи баз данных с низкими привилегиями, которые не могут читать ни одну таблицу приложения, все же могут использоваться для выполнения кода на самом сервере базы данных, как показал исследователь, достигнув оши...

CISA предупреждает о 4 уязвимостях, связанных с атаками программ-вымогателей, криптомайнинга и LLMjacking

PHP предупреждает о критических уязвимостях безопасности, затрагивающих все поддерживаемые версии, исправления выйдут 19 ноября

Десятилетний недостаток в NGINX HTTP/2 позволяет неаутентифицированным злоумышленникам выполнять код на серверах
Последние новости — Стр. 32 из 51
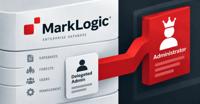
Две критические уязвимости MarkLogic могут предоставить делегированным администраторам постоянный контроль
Две из 31 недавно раскрытой уязвимости в базе данных MarkLogic Server компании Progress Software могут позволить учетной записи, имеющей лишь некоторые управлен...
GitLab устраняет уязвимость CVSS 10.0, которая могла позволить неаутентифицированным пользователям выполнять код на сервере
GitLab выпустил патчи для уязвимости максимальной степени серьезности, затрагивающей его программное обеспечение Community Edition (CE) и Enterprise Edition (EE...
Уязвимость максимальной степени серьезности SSRF в устройствах SonicWall SMA под атакой
Роб Урайт, старший директор новостей, Dark Reading, 12 октября 2026 года, 4 минуты чтения. Источник: Майкл Ви через Alamy Stock Photo. Клиенты SonicWall снова н...
⚡ Еженедельный обзор: 0-дни в службе поддержки, поддельные сертификаты, арест ShinyHunters, вредоносное ПО, обманывающее ИИ, и многое другое
Некоторые встречи длились дольше, чем потребовалось злоумышленникам, чтобы воспользоваться недавно раскрытой уязвимостью безопасности на этой неделе. В течение ...
CVE-2026-97229: Критическая уязвимость GitLab может позволить удаленное выполнение кода
12 октября 2026 года GitLab устранил CVE-2026-97229, критическую уязвимость в своем компиляторе регулярных выражений CI/CD, которая может позволить неаутентифиц...
Критическая уязвимость SonicWall SMA 1000 стала целью 135 попыток эксплуатации после патча
Акторы угроз были замечены в эксплуатации недавно раскрытой критической уязвимости безопасности в устройствах SonicWall Secure Mobile Access (SMA) 1000 в течени...
Злоумышленники используют уязвимость Bricksforge для WordPress с оценкой CVSS 10.0, позволяющую неаутентифицированное RCE
Уязвимость максимальной степени серьезности, затрагивающая плагин Bricksforge для WordPress, активно эксплуатируется в дикой природе, согласно информации от Pat...
CyberXero использует Claude Code в кампании, которая украла более 628,000 украинских записей
Исследователи в области кибербезопасности раскрыли детали двухсторонней кампании по первоначальному доступу, дополненной искусственным интеллектом (AI), нацелен...
P7 DarkSword iOS Exploit Kit добавляет кражу данных криптовалютных кошельков и удаленные команды
Исследователи в области кибербезопасности раскрыли детали ранее невидимого варианта набора эксплойтов DarkSword для iOS, названного P7 DarkSword. "По сравнению ...