 ⚡ Срочно
PHP предупреждает о критических уязвимостях безопасности, затрагивающих все поддерживаемые версии, исправления выйдут 19 ноября
Сопровождающие язык программирования PHP в среду выпустили уведомление о предстоящем выпуске безопасности, который устраняет критические уязвимости. Выпуск запланирован на 19 ноября 2026 года, с 14:00 до 14:30 по всемирн...

Десятилетний недостаток в NGINX HTTP/2 позволяет неаутентифицированным злоумышленникам выполнять код на серверах

F5 предупреждает о 6 критических уязвимостях BIG-IP, которые могут привести к сбою трафика в определенных настройках и могут позволить удаленное выполнение кода

CVE-2026-123633 и CVE-2026-123007: Критические уязвимости NGINX HTTP/2
Последние новости — Стр. 36 из 51
Уязвимости в программном обеспечении GNU Aspell
Уязвимости в программном обеспечении GNU Aspell CVE ID CVE-2026-75818 Дата публикации 06 октября 2026 Поставщик GNU Продукт Aspell Уязвимые версии Все до 0.60.8...
Критическая уязвимость в OpenOffice может дать злоумышленнику контроль над системой
вторник, 6 октября 2026, 09:38 от Редакции, 1 комментарий Последнее обновление: Сегодня, 10:02 Критическая уязвимость в Apache OpenOffice может дать злоумышленн...
Критическая уязвимость Atlassian позволяет неаутентифицированным злоумышленникам читать известные файлы в 8 продуктах
Критическая уязвимость в 8 продуктах Atlassian Data Center, которые клиенты размещают самостоятельно, позволяет злоумышленнику без доступа к учетной записи чита...
ФБР уволило подрядчика Accenture после неудачи с патчем, приведшей к утечке данных ShinyHunters
Федеральное бюро расследований США (ФБР) уволило подрядчика Accenture за их предполагаемую роль в утечке данных ShinyHunters, которая привела к краже личных дан...
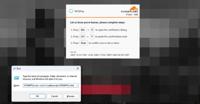
ClickFix проникает в систему через кеш браузера, чтобы обойти ограничения Windows Run
Новый тип атаки ClickFix использует скомпрометированные веб-сайты, чтобы обмануть пользователей и заставить их выполнить вредоносный код, закэшированный в кеше ...
MCP для взаимодействия между агентами может быть самым рискованным протоколом, о котором вы никогда не слышали
ПOTЕРЯННЫЙ В ПЕРЕВОДЕ Пробелы в доверии в новом протоколе распространяют вредоносные команды от одного агента к другому. Кредит: Getty Images Принятие ИИ-агенто...
ClingSTUN превращает уязвимые IoT-устройства в прокси-узлы
4 минуты чтения Источник: Никола Фифич через Shutterstock Исследователи обнаружили новый штамм вредоносного ПО для Linux, который использует растущий список изв...
Уязвимость Microsoft Exchange позволяет аутентифицированным злоумышленникам читать почтовые ящики других пользователей
Microsoft выпустила внеочередные обновления безопасности для устранения уязвимости высокой степени серьезности в Microsoft Exchange Server, которая может позвол...
CVE-2026-88779: Уязвимость NetScaler SAML нулевого дня, эксплуатируемая в дикой природе
Новая уязвимость нулевого дня Citrix NetScaler быстро перешла от обнаружения к активной эксплуатации. CVE-2026-88779 затрагивает развертывания NetScaler ADC и N...