 ⚡ Срочно
PHP предупреждает о критических уязвимостях безопасности, затрагивающих все поддерживаемые версии, исправления выйдут 19 ноября
Сопровождающие язык программирования PHP в среду выпустили уведомление о предстоящем выпуске безопасности, который устраняет критические уязвимости. Выпуск запланирован на 19 ноября 2026 года, с 14:00 до 14:30 по всемирн...

Десятилетний недостаток в NGINX HTTP/2 позволяет неаутентифицированным злоумышленникам выполнять код на серверах

F5 предупреждает о 6 критических уязвимостях BIG-IP, которые могут привести к сбою трафика в определенных настройках и могут позволить удаленное выполнение кода

CVE-2026-123633 и CVE-2026-123007: Критические уязвимости NGINX HTTP/2
Последние новости — Стр. 49 из 51
Уязвимость SharePoint, изначально классифицированная Microsoft как подмена, позволяет аутентифицированное удаленное выполнение кода
Уязвимость SharePoint Server, которую Microsoft изначально классифицировала как уязвимость подмены с оценкой CVSS 6.5, на самом деле позволяет аутентифицированн...
Только одна из 225 уязвимостей, связанных с Anthropic, активно эксплуатируется
Из 225 уязвимостей, обнаруженных исследователями Anthropic и участниками проекта Project Glasswing, на данный момент известна только одна, которая активно экспл...
CISA сообщает о активном использовании уязвимости stackoverflow в коммутаторах Zyxel
Агентство кибербезопасности и безопасности инфраструктуры (CISA) предупреждает об активном использовании критической уязвимости в коммутаторах Zyxel. Уязвимость...
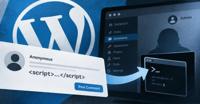
Уязвимость WordPress Comment2Shell может превратить анонимный XSS-комментарий в RCE через сессию администратора
Новая уязвимость в ядре WordPress позволила анонимному посетителю оставить комментарий, который внедрил скрытый скрипт на страницу. Если вошедший в систему адми...
Уязвимости Zyxel и Veeam находятся под активной эксплуатацией с доступом к командной строке и SYSTEM
Управление кибербезопасности и безопасности инфраструктуры США (CISA) в понедельник добавило недавно исправленную уязвимость, затрагивающую коммутаторы Zyxel се...
ShinyHunters взломали Clop. Что теперь с жертвами Clop?
4 минуты чтенияИсточник: winhorse через Getty ImagesShinyHunters, похоже, взломали конкурирующую группу программ-вымогателей Clop на прошлой неделе, и этот инци...

Еженедельный обзор разведывательной информации по кибервойне всех источников 9.21.26
Период отчетности: 14–21 сентября 2026 года Крайний срок оценки: 21 сентября 2026 года Область: Государственные и государственно-ориентированные киберактивности...
⚡ Еженедельный обзор: Уязвимость 0-Day в Cisco, RCE с использованием AI-агента, атаки ClickFix, всплеск ClickFix и захваты браузеров
Браузер. Плагин. Пакет. Экран входа. Обычные вещи. В этом и заключается проблема на этой неделе. Проблемы продолжают возникать внутри тех вещей, которым люди уж...
CISA сообщает о активном использовании трех уязвимостей в ядре Linux
Агентство по кибербезопасности и безопасности инфраструктуры (CISA) предупреждает об активном использовании трех уязвимостей в ядре Linux. Речь идет о CVE-2025-...