 ⚡ Срочно
ThreatsDay: Adobe RCE, кража кошельков через DNS, побег из контейнера NVIDIA, самовосстанавливающийся бэкдор + 23 других
Кто-то создал инструмент для кражи данных, а затем решил, что он должен пугать жертву ради забавы. Да, это действительно функция. И каким-то образом это отлично вписывается в истории безопасности на этой неделе. Остальны...

Silent Lynx использует уязвимость WinRAR для развертывания обратного шелла в атаках на правительства стран СНГ

NGINX устраняет 5 уязвимостей, включая возможное RCE и ошибку TLS, которая может пропустить проверки клиентских сертификатов

Next.js выпустил внеплановое исправление для двух критических уязвимостей RCE в кэшировании и обработке SVG
Последние новости — Стр. 9 из 24
Microsoft выпустила внеочередное обновление безопасности для Exchange
6 октября 2026 года Резюме Microsoft выпустила внеочередное обновление безопасности для Exchange Server, чтобы устранить уязвимость повышения привилегий CVE-202...
Уязвимости в программном обеспечении GNU Aspell
Уязвимости в программном обеспечении GNU Aspell CVE ID CVE-2026-75818 Дата публикации 06 октября 2026 Поставщик GNU Продукт Aspell Уязвимые версии Все до 0.60.8...
Критическая уязвимость в OpenOffice может дать злоумышленнику контроль над системой
вторник, 6 октября 2026, 09:38 от Редакции, 1 комментарий Последнее обновление: Сегодня, 10:02 Критическая уязвимость в Apache OpenOffice может дать злоумышленн...
Критическая уязвимость Atlassian позволяет неаутентифицированным злоумышленникам читать известные файлы в 8 продуктах
Критическая уязвимость в 8 продуктах Atlassian Data Center, которые клиенты размещают самостоятельно, позволяет злоумышленнику без доступа к учетной записи чита...
ФБР уволило подрядчика Accenture после неудачи с патчем, приведшей к утечке данных ShinyHunters
Федеральное бюро расследований США (ФБР) уволило подрядчика Accenture за их предполагаемую роль в утечке данных ShinyHunters, которая привела к краже личных дан...
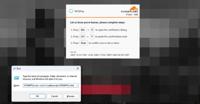
ClickFix проникает в систему через кеш браузера, чтобы обойти ограничения Windows Run
Новый тип атаки ClickFix использует скомпрометированные веб-сайты, чтобы обмануть пользователей и заставить их выполнить вредоносный код, закэшированный в кеше ...
MCP для взаимодействия между агентами может быть самым рискованным протоколом, о котором вы никогда не слышали
ПOTЕРЯННЫЙ В ПЕРЕВОДЕ Пробелы в доверии в новом протоколе распространяют вредоносные команды от одного агента к другому. Кредит: Getty Images Принятие ИИ-агенто...
ClingSTUN превращает уязвимые IoT-устройства в прокси-узлы
4 минуты чтения Источник: Никола Фифич через Shutterstock Исследователи обнаружили новый штамм вредоносного ПО для Linux, который использует растущий список изв...
Уязвимость Microsoft Exchange позволяет аутентифицированным злоумышленникам читать почтовые ящики других пользователей
Microsoft выпустила внеочередные обновления безопасности для устранения уязвимости высокой степени серьезности в Microsoft Exchange Server, которая может позвол...