


最新情报 — 第 11 页,共 24
Citrix警告新安全漏洞的积极利用
Citrix警告客户,Citrix NetScaler ADC和Citrix NetScaler Gateway(CVE-2026-88779)中存在一个新安全漏洞的积极利用,该漏洞可能导致拒绝服务。对该问题的重复利用可能导致Citrix服务中断。使用Citrix设备的组织被呼吁尽快安装今天发布的安全更新。几天前,Ci...
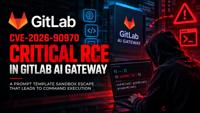
CVE-2026-90970: 关键的 GitLab AI Gateway 漏洞
2026年10月3日,AI 基础设施正迅速成为企业攻击面的一部分,而 CVE-2026-90970 就是一个很好的例子。 零日漏洞报告 该漏洞影响 GitLab AI Gateway,CVSS 分数为 9.9(关键)。它允许具有 Duo Agent Platform 访问权限的经过身份验证的用户潜在地逃逸出提示模板使用...
Warlock 利用 SharePoint 漏洞禁用安全工具并部署勒索软件
与中国有关的疑似威胁行为者 Warlock 仍在继续利用 Microsoft SharePoint 漏洞进行武器化,可能包括旧漏洞和新漏洞,针对葡萄牙语和西班牙语国家的组织进行攻击。 这一活动由赛门铁克和 Carbon Black 威胁猎人团队观察到,已对关键基础设施、政府和教育组织造成影响。 “在过去两个月中,Lon...
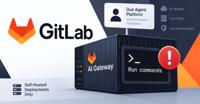
GitLab 修复了关键的 9.9 AI 网关漏洞,允许在自托管服务器上执行命令
GitLab 在一份公告中表示,GitLab 的 AI 网关存在一个关键漏洞,可能让具有 Duo Agent Platform 访问权限的登录用户在特定条件下在网关上运行命令。 该网关是将 GitLab 实例与 AI 模型连接的服务,只有托管自己网关的组织需要采取行动。该漏洞已在网关版本 19.2.4、19.3.2 和...
戴尔 CSM 漏洞使未经身份验证的管理员访问和 Kubernetes 节点的根权限成为可能
戴尔已发布安全更新,以解决戴尔容器存储模块(CSM)中的多个关键安全漏洞,这些漏洞可能被恶意行为者利用以接管易受攻击的系统。 漏洞如下所示 - CVE-2026-63688(CVSS 分数:10.0) - csm-authorization-storage gRPC 服务器中的关键功能缺失身份验证漏洞,未经身份验证的远...
网络简报 26-10 - 2026年9月
网络简报(2026年9月)2026年10月2日 - 版本1 TLP:CLEAR 执行摘要 我们分析了358份开源报告以编写本网络简报。 在网络政策和执法方面,荷兰警方在对ShinyHunters网络犯罪集团的持续调查中逮捕了一名男子,而美国顶级人工智能(AI)公司的领导人向联合国安全理事会简报了先进AI风险和恶意滥用的...
Kiteworks 和 Citrix 事件显示零日响应的挑战
5分钟阅读 在9月24日,威胁检测公司 GreyNoise Intelligence 观察到一个位于美国的单一 IP 地址正在扫描 Citrix NetScaler 安装并进行远程代码执行 (RCE) 攻击。该公司向客户发出了关于恶意活动的警报。 在接下来的两天里,社交媒体上出现了对 NetScaler 安装的潜在零日...
SWIFT 银行与政府中间件启用 RCE
5分钟阅读来源:Getty Images研究人员发现了一个关键漏洞,该漏洞存在于用于访问高度敏感的全球政府和金融系统的硬件身份验证程序中。在纯数字方法不够安全的情况下,尤其是非常谨慎的组织可能要求用户使用多因素身份验证(MFA)硬件对敏感系统进行身份验证。毕竟,您不希望简单的密码让黑客进入一个促进金融转账或官方政府事务...
FortiMail 零日漏洞在野外被利用 — CVE-2026-104286
2026年10月2日 执行摘要 Fortinet 已确认一个关键的 FortiMail 零日漏洞 CVE-2026-104286 正在被积极利用。该漏洞的 CVSS 分数为 9.8,允许未经身份验证的攻击者向底层 FortiMail 系统写入任意文件。 渗透测试服务 CISA 已将其添加到已知被利用漏洞 (KEV) 目...