


最新情报 — 第 16 页,共 24
Das U-Boot 软件中的漏洞
Das U-Boot 软件中的漏洞 CVE ID CVE-2026-15390 发布日期 2026年9月29日 供应商 DENX 软件工程 产品 Das U-Boot 受影响版本 从 2009.08 到 2026.07 漏洞类型 (CWE) 越界写入 (CWE-787) 报告来源 报告给 CERT Polska 描述 ...
Citrix NetScaler CVE-2026-88771 和 CVE-2026-88772 的新 THOR 检测覆盖
在 2026 年 9 月 27 日,Citrix 发布了安全公告 CTX697096,涵盖了 NetScaler ADC 和 NetScaler Gateway 中的八个漏洞。本文重点关注 CVE-2026-88771,这是一个影响默认部署的未经身份验证的命令执行漏洞,以及 CVE-2026-88772,这是一个 DT...
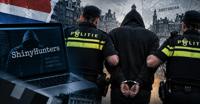
荷兰警方在ShinyHunters调查中逮捕24岁阿姆斯特丹男子
荷兰当局已确认,他们在与ShinyHunters组织相关的调查中逮捕了一名来自阿姆斯特丹的24岁男子。 “本月确实有一名来自阿姆斯特丹的24岁男子因对黑客组织ShinyHunters的调查而被逮捕,”荷兰国家警察在周一的一条X帖子中表示。 警方表示,该名男子预计将于2026年9月29日在鹿特丹地区法院出庭。 尽管执法官...
苹果修复针对iPhone用户的攻击所利用的安全漏洞
苹果发布了安全更新,修复了一个在针对iPhone用户的攻击中被利用的漏洞。通过“越界写入”安全漏洞(CVE-2026-86950),攻击者可以通过一个特制的文件在易受攻击的iPhone和Mac上执行代码。苹果表示,该漏洞在针对特定iPhone用户的“非常复杂的攻击”中被利用。 这些攻击涉及运行iOS 27之前版本的iP...
一个数据包可以使工业部门的OT服务器崩溃
4分钟阅读 来源:Elena Abrazhevich via Shutterstock 最近披露的一个漏洞存在于用于工业和物联网(IoT)环境的开源数据库中,可能允许未经身份验证的攻击者通过一个特制的网络数据包使易受攻击的服务器崩溃。这个零日漏洞被追踪为CVE-2026-42542,影响TDengine,这是一个时间序...
苹果修复可能在定向攻击中被利用的CoreGraphics漏洞
苹果公司发布了安全更新,以解决其表示可能在定向攻击中被利用的旧版本iOS、iPadOS和macOS中的一个漏洞。 该漏洞被追踪为CVE-2026-86950,涉及影响CoreGraphics组件的越界写入,这可能导致在处理恶意构造的文件时执行任意代码。 这家iPhone制造商表示,该问题通过改进的边界检查得以解决。它感...
四个新漏洞进入CISA已知被利用漏洞(KEV)目录
CISA已将四个影响WSO2、Adobe Commerce、Microsoft SharePoint和MikroTik RouterOS的漏洞添加到其已知被利用漏洞(KEV)目录中。共同的因素很简单:这些漏洞与主动利用相关。这立即改变了漏洞管理团队的优先级。这不再仅仅是关于CVSS分数或理论上的可利用性。组织需要识别这...
Dayforce Payroll软件中的漏洞
Dayforce Payroll软件中的漏洞 CVE ID CVE-2026-73640 发布日期 2026年9月28日 供应商 Dayforce 产品 Payroll 受影响版本 R2026.2.0 漏洞类型 (CWE) 对SQL命令中使用的特殊元素的不当中和('SQL注入')(CWE-89) 报告来源 报告给CER...
⚡ 每周回顾:3.87亿美元加密货币黑客攻击、Citrix漏洞、AI代理脱离脚本、以及更多威胁
一个用作无害占位符文本的域名出现在大约1,700个代码库中。然后有人注册了它并开始提供恶意诱饵。这就是这一周的情况:被遗忘的假设变成了活跃的攻击面。 在其他地方,弱服务账户、旧漏洞、暴露的系统、网络钓鱼工具以及奇怪的简单利用路径仍然为攻击者提供了便利。没有什么新奇的。大多数是没人再认为会重要的事情。 以下是本周重要事件...