



最新情报 — 第 22 页,共 24
SharePoint 漏洞最初被微软列为欺骗,实际上允许经过身份验证的远程代码执行
根据越南电信网络安全研究员 Dinh Ho Anh Khoa 今天发布的完整技术细节,微软最初将一个 SharePoint Server 漏洞分类为欺骗漏洞,CVSS 分数为 6.5,但实际上允许经过身份验证的远程代码执行。 该漏洞,CVE-2026-65660,影响 SharePoint Server 2016、20...
与Anthropic相关的225个漏洞中仅有一个被积极利用
根据Anthropic的研究人员和Project Glasswing参与者发现的225个漏洞,目前已知仅有一个被积极利用。安全研究员Patrick Garrity来自VulnCheck,他在The Register的报道中表示,他在一个单独的跟踪器中记录这些漏洞。 Project Glasswing是一个倡议,选定的合...
CISA报告Zyxel交换机中stackoverflow的主动利用
网络安全和基础设施安全局(CISA)警告称,Zyxel交换机中的一个关键漏洞正在被积极利用。该漏洞(CVE-2026-7273)是一种经典的stackoverflow,允许本地网络上的未经身份验证的攻击者在交换机上执行任意命令。 该漏洞的影响在1到10的范围内被评估为8.8(CVSS评分)。该漏洞存在于Zyxel GS...
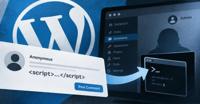
WordPress Comment2Shell 漏洞可通过管理员会话将匿名评论 XSS 转换为 RCE
WordPress 核心中的一个新漏洞允许匿名访客留下评论,从而在页面上植入隐藏脚本。如果登录的管理员稍后打开该页面,则该脚本可以在网站服务器上运行代码。 WordPress 于 9 月 17 日在版本 7.1.1 中修复了该漏洞,追踪编号为 CVE-2026-93485,称其为“Comment2Shell”,并告知网...
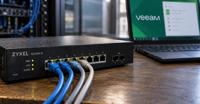
Zyxel 和 Veeam 漏洞正在被积极利用,具有命令和 SYSTEM 访问权限
美国网络安全和基础设施安全局 (CISA) 周一将一个现已修补的安全漏洞添加到其已知被利用漏洞 (KEV) 目录中,该漏洞影响 Zyxel GS1900 系列交换机,并引用了积极利用的证据。 该漏洞被追踪为 CVE-2026-7273(CVSS 分数:8.8),是一种基于堆栈的缓冲区溢出漏洞,可能导致任意操作系统 (O...
ShinyHunters 黑客攻击 Clop。Clop 的受害者现在该怎么办?
4分钟阅读 来源:winhorse via Getty Images ShinyHunters 显然在上周攻破了竞争对手勒索软件团伙 Clop,这一事件可能对受害组织造成额外风险。ShinyHunters 是一个以财务动机为主的网络犯罪团伙,主要以数据盗窃和敲诈攻击而闻名。该团伙的身份变得越来越流动,研究人员观察到与 ...

每周全源网络战争情报简报 9.21.26
报告期:2026年9月14日至21日 评估截止:2026年9月21日 范围:国家及国家相关网络行动、APT活动、技术情报、主动利用、关键基础设施风险和网络启用的情报活动。 执行评估 本报告期内产生了四个具有即时情报意义的发展。 伊朗的MOIS网络活动现在与现实世界的反情报和镇压更加紧密相连。2026年9月15日,英国、...
⚡ 每周回顾:思科0日漏洞、AI代理RCE、ClickFix攻击、ClickFix激增和浏览器劫持
一个浏览器。一个插件。一个包。一个登录界面。正常的东西。这基本上就是本周的问题。 麻烦不断出现在人们已经信任的事物中:代码出现问题,旧的有效载荷卷土重来,暴露的系统,薄弱的检查,虚假的修复,以及看起来几乎太简单的攻击路径。即使是研究方面也变得混乱,发现越来越多,自动化程度提高,但并不总是更清晰。 这里没有什么需要过多戏...
CISA报告Linux内核中三项漏洞的积极利用
网络安全和基础设施安全局(CISA)警告称,Linux内核中的三项漏洞正在被积极利用。这些漏洞分别是CVE-2025-39682、CVE-2025-39964和CVE-2026-53266。这些漏洞的影响程度在1到10的范围内评估,分别为9.8、7.8和8.8(CVSS评分)。 CVE-2025-39682涉及TLS接...