


最新情报 — 第 27 页,共 51
一千二百个Copeland冷却系统超市在线可访问
大约一千二百个制造商Copeland的冷却系统,其中48个在荷兰,在线可访问,因此面临被黑客攻击的风险。早些时候,制造商Danfoss的数百个冷却系统也被发现可以通过互联网访问,其中包括26个在荷兰。超市使用这些系统。本周早些时候,攻击者成功入侵了数百家法国超市的冷却设备并提高了温度。这些冷却系统包括Danfoss、C...
NCSC预计对Cisco Secure Email Gateways的攻击将增加
国家网络安全中心(NCSC)预计对Cisco Secure Email Gateways的攻击数量将增加。Cisco在10月14日发布了针对一个被标记为CVE-2026-76519的漏洞的安全更新。此时,已经发生了滥用行为。现在补丁已经发布,NCSC警告可能会进一步滥用。 Secure Email Gateway,之前...
自八月以来,BeyondTrust Remote Support中的关键漏洞在攻击中被利用
根据BeyondTrust的说法,自8月29日起,BeyondTrust Remote Support中的一个关键漏洞已被攻击者利用。该公司于10月8日发布了安全更新。漏洞的存在及其被利用的情况是在昨晚才被披露的。通过BeyondTrust Remote Support,管理员可以远程管理各种系统,包括桌面、服务器和智...
通过FortiOS漏洞部署的PEERSTITCH恶意软件绕过标记VPN会话的检查
一个被怀疑的高级威胁行为者被观察到利用Fortinet FortiOS中的安全漏洞,交付一种之前未报告的内存驻留ARM64恶意软件,称为PEERSTITCH。 此次攻击涉及利用CVE-2025-61624(CVSS评分:5.4),这是FortiOS、FortiPAM、FortiProxy和FortiSwitchMana...
Drupal 修复关键的远程代码执行漏洞
2026年10月16日,Drupal 已披露其核心 Field UI 模块中的一个关键远程代码执行 (RCE) 漏洞,追踪编号为 CVE-2026-108097。安全通告 SA-CORE-2026-014 于2026年10月14日发布,在 Drupal 的安全风险评级系统中,该漏洞的风险评分为 25 分中的 19 分。...
关键的 PwnEscape Linux 内核漏洞允许来宾虚拟机读取主机内存
最近披露的一个关键漏洞在 Linux 内核中,允许虚拟机内部的代码读取其运行的主机计算机的内存。一位研究人员在 Vercel 的实时云沙箱中演示了这一漏洞,Vercel 也对此进行了确认。 该漏洞目前被追踪为 CVE-2026-99999,并被称为 PwnEscape,存在于 Linux 内核的网络代码中,而不是任何一...
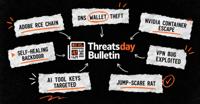
ThreatsDay: Adobe RCE, DNS 钱包盗窃, NVIDIA 容器逃逸, 自愈后门 + 另外 23 个
有人构建了一个工具来窃取数据,然后决定为了好玩让受害者感到恐惧。是的,这确实是一个实际功能。以某种方式,它与本周的安全故事完美契合。其余的故事以不同的方式变得有趣。一个小权限可能导致大盗窃。一个受信任的登录可以掩盖错误的人。旧漏洞正在找到新的受害者,熟悉的工具被用于奇怪的用途,而一些缺陷简单到让人怀疑为什么没有人更早发...
Silent Lynx 利用 WinRAR 漏洞在独立国家联合体政府攻击中部署反向 Shell
被称为 Silent Lynx 的威胁行为者被归因于一系列针对独立国家联合体(CIS)政府组织的新攻击。 该活动从 2025 年 6 月到 2026 年 8 月被观察到,涉及四条不同的感染链,利用启用宏的文档、PS2EXE 下载器、托管在 GitHub 上的 PowerShell 和利用 CVE-2025-8088 漏...
NGINX 修复 5 个漏洞,包括可能的 RCE 和可能跳过客户端证书检查的 TLS 漏洞
NGINX 于 10 月 14 日发布了 1.30.6 和 1.31.7 版本,以修复五个漏洞,其中一个自 2005 年 5 月以来的每个版本中都存在。 F5(NGINX 的母公司)表示,有三个内存漏洞可能导致工作进程崩溃或让攻击者运行代码,每个漏洞都需要特定的配置来利用。 第四个漏洞允许攻击者伪造一个 TLS 会话,...