



最新情报 — 第 3 页,共 24
Ivanti vpn服务器在攻击中完全被黑,攻击者寻找BitLocker密钥
在最近针对Ivanti vpn服务器的攻击中,攻击者结合了三种不同的漏洞,从而获得了对系统的完全控制。随后,他们试图窃取各种凭证,包括BitLocker恢复密钥。国家网络安全中心(NCSC)、美国网络安全和基础设施安全局(CISA)以及其他政府机构呼吁管理员和组织立即修补他们的Ivanti vpn服务器。 昨天,Iva...
AI发现的Linux内核漏洞使本地用户获得root权限,并可能使来宾逃逸到主机
Linux的vhost子系统中的一个漏洞允许本地用户随意读取和写入内核内存,并在近十年的内核版本中获得root权限。在一种虚拟化设置中,它允许不受信任的虚拟机写入主机的内存并劫持运行虚拟机的程序。 该漏洞被追踪为CVE-2026-74580,命名为Vghost。发现该漏洞的腾讯朱雀实验室于8月3日发布了修复程序,并于1...
微软在创纪录的补丁星期二修复了超过1400个安全漏洞
在10月的补丁星期二,微软修复了超过1400个自家软件中的安全漏洞,其中包括一个正在被积极攻击的漏洞。微软在补丁星期二从未修复过如此多的漏洞。大约1100个问题出现在Windows中,包括Windows Shell中的一个安全漏洞(CVE-2026-96951)。该问题在补丁发布之前就已被利用进行攻击,并使得绕过Web...
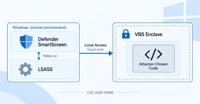
四字节写入和时序漏洞让研究人员在Windows SmartScreen保护区运行代码
安全研究人员在Windows的一个受保护部分运行了自己的代码,该部分即使在计算机的其余部分被接管时也应保持封闭。 该保护区域是一个VBS保护区,操作系统使用它来保护秘密,是一个隔离的内存片段,而他们突破的保护区处理Windows反钓鱼功能的密码。 这项工作是在实验室进行的概念验证,尚未在真实攻击中出现,微软在其2026...
微软修复创纪录的1,413个漏洞,包括被利用的Windows Shell漏洞
微软在周二打破了自己的补丁星期二记录,发布了高达1,413个漏洞的补丁,其中包括一个被称为正在被积极利用的漏洞。 这些漏洞包括1,102个Windows漏洞、134个Office漏洞、61个开发工具漏洞、36个SharePoint Server漏洞和22个SQL Server漏洞。在这些漏洞中,超过670个与特权提升相...
微软补丁星期二 - 2026年10月
1,411个漏洞和三个零日漏洞研究安全一个被积极利用的Windows Shell缺陷,公开披露的漏洞以及创纪录的安全发布给企业补丁管理带来了压力。 1. 2026年10月的补丁星期二比补丁数量更大 补丁星期二通常被视为每月的维护工作:审查公告,部署更新,关闭工单,然后继续。2026年10月使这种方法更难以辩护。根据Bl...
2026年10月补丁星期二:1,413个CVE包括三个零日漏洞和75个关键漏洞
微软在其2026年10月的安全更新中解决了1,413个漏洞,包括一个被利用的零日漏洞、两个公开披露的零日漏洞和75个关键漏洞。 本月按利用技术划分的主要风险类型是特权提升,修复了677个补丁(48%),远程代码执行(RCE)修复了317个补丁(22%),信息泄露修复了254个补丁(18%)。 本月Windows获得了最...
微软庞大的十月补丁星期二中潜藏的零日漏洞
来源:China Photos via Getty Images随着我们进一步进入以人工智能驱动的“漏洞末日时代”,微软2026年十月的补丁星期二安全更新超越了上个月处理漏洞数量的记录,披露了1,413个微软CVE。其中包括80个关键缺陷和两个零日漏洞,其中一个正在被积极利用。相比之下,九月份的更新包含974个CVE,...
Docker 修复了一个存在两年的关键漏洞,该漏洞允许一个用户以另一个用户的身份推送镜像
Docker Hub 中的一个漏洞使得一个用户能够以另一个用户的身份推送、拉取或删除镜像。Docker 于 9 月 30 日修复了该漏洞,并表示没有发现任何人利用该漏洞的证据。 该漏洞存在于将个人账户转换为组织的功能中,Docker 在 10 月 12 日的安全公告中表示。转换将账户的个人访问令牌(PAT)转移给指定为...