


最新情报 — 第 30 页,共 51
curl 修复 HTTP/2 上传漏洞,PoC 演示客户端代码执行
curl 在处理 HTTP/2 上传时的一个漏洞允许恶意服务器在接收上传时破坏客户端的内存,而报告该漏洞的研究人员将其转化为上传机器上的代码执行。 curl 项目于 10 月 14 日在 curl 8.23.0 中修复了该漏洞。接管客户端需要对其构建和内存布局有准确的了解,而 curl 预计真正的攻击会以崩溃结束。 该...
研究人员利用公开的OpenAI模型在六天内构建了价值25万美元的Chrome全链攻击
安全公司XBOW的团队将三种当时未知的Google Chrome漏洞串联成一个单一攻击,该攻击在用户仅加载网页时便能在Windows计算机上运行代码,该公司表示。 其研究人员通过指导运行OpenAI公开可用的GPT-5.6 Sol模型的AI代理,在六天内构建了该攻击。谷歌随后确认了这三种漏洞,修复了它们,并向XBOW支...
Ivanti vpn服务器在攻击中完全被黑,攻击者寻找BitLocker密钥
在最近针对Ivanti vpn服务器的攻击中,攻击者结合了三种不同的漏洞,从而获得了对系统的完全控制。随后,他们试图窃取各种凭证,包括BitLocker恢复密钥。国家网络安全中心(NCSC)、美国网络安全和基础设施安全局(CISA)以及其他政府机构呼吁管理员和组织立即修补他们的Ivanti vpn服务器。 昨天,Iva...
AI发现的Linux内核漏洞使本地用户获得root权限,并可能使来宾逃逸到主机
Linux的vhost子系统中的一个漏洞允许本地用户随意读取和写入内核内存,并在近十年的内核版本中获得root权限。在一种虚拟化设置中,它允许不受信任的虚拟机写入主机的内存并劫持运行虚拟机的程序。 该漏洞被追踪为CVE-2026-74580,命名为Vghost。发现该漏洞的腾讯朱雀实验室于8月3日发布了修复程序,并于1...
微软在创纪录的补丁星期二修复了超过1400个安全漏洞
在10月的补丁星期二,微软修复了超过1400个自家软件中的安全漏洞,其中包括一个正在被积极攻击的漏洞。微软在补丁星期二从未修复过如此多的漏洞。大约1100个问题出现在Windows中,包括Windows Shell中的一个安全漏洞(CVE-2026-96951)。该问题在补丁发布之前就已被利用进行攻击,并使得绕过Web...
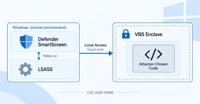
四字节写入和时序漏洞让研究人员在Windows SmartScreen保护区运行代码
安全研究人员在Windows的一个受保护部分运行了自己的代码,该部分即使在计算机的其余部分被接管时也应保持封闭。 该保护区域是一个VBS保护区,操作系统使用它来保护秘密,是一个隔离的内存片段,而他们突破的保护区处理Windows反钓鱼功能的密码。 这项工作是在实验室进行的概念验证,尚未在真实攻击中出现,微软在其2026...
微软修复创纪录的1,413个漏洞,包括被利用的Windows Shell漏洞
微软在周二打破了自己的补丁星期二记录,发布了高达1,413个漏洞的补丁,其中包括一个被称为正在被积极利用的漏洞。 这些漏洞包括1,102个Windows漏洞、134个Office漏洞、61个开发工具漏洞、36个SharePoint Server漏洞和22个SQL Server漏洞。在这些漏洞中,超过670个与特权提升相...
微软补丁星期二 - 2026年10月
1,411个漏洞和三个零日漏洞研究安全一个被积极利用的Windows Shell缺陷,公开披露的漏洞以及创纪录的安全发布给企业补丁管理带来了压力。 1. 2026年10月的补丁星期二比补丁数量更大 补丁星期二通常被视为每月的维护工作:审查公告,部署更新,关闭工单,然后继续。2026年10月使这种方法更难以辩护。根据Bl...
2026年10月补丁星期二:1,413个CVE包括三个零日漏洞和75个关键漏洞
微软在其2026年10月的安全更新中解决了1,413个漏洞,包括一个被利用的零日漏洞、两个公开披露的零日漏洞和75个关键漏洞。 本月按利用技术划分的主要风险类型是特权提升,修复了677个补丁(48%),远程代码执行(RCE)修复了317个补丁(22%),信息泄露修复了254个补丁(18%)。 本月Windows获得了最...