


最新情报 — 第 32 页,共 51
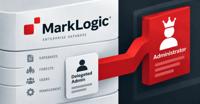
两个关键的 MarkLogic 漏洞可能使委托管理员获得持久的管理员控制权
Progress Software 的 MarkLogic Server 数据库新披露的 31 个漏洞中,有两个可能让仅被授予部分管理权限的账户获得服务器的管理员控制权,该公司表示。 Progress 于 10 月 12 日发布了所有 31 个漏洞,并将其中五个评为关键。自 9 月 10 日起,MarkLogic 11...
GitLab 修复 CVSS 10.0 漏洞,可能让未经身份验证的用户运行服务器代码
GitLab 已发布针对其社区版 (CE) 和企业版 (EE) 软件的最高严重性安全漏洞的补丁,该漏洞可能导致任意代码执行。 “GitLab 已修复一个问题,在某些情况下,未经身份验证的用户可能通过 CI/CD 配置中的特制正则表达式在 GitLab 服务器上执行任意代码,原因是正则表达式验证不足,”该公司在周一的公告...
SonicWall SMA设备中的最高严重性SSRF漏洞受到攻击
Rob Wright,高级新闻主任, Dark Reading 2026年10月12日 4分钟阅读 来源: Michael Vi via Alamy Stock Photo SonicWall的客户再次处于防御状态,因为威胁行为者正在积极利用该网络安全供应商的统一安全访问网关——安全移动访问(SMA)设备中的最高严重性...
⚡ 每周回顾:帮助台零日漏洞、恶意证书、ShinyHunters逮捕、AI欺骗恶意软件等
本周,攻击者利用新披露的安全漏洞的速度比某些会议持续的时间还要快。在几小时内,他们就开始测试该漏洞。这可不是阅读警告的时间,更别提采取行动了。 但速度只是问题的一部分。安全连接并不总意味着安全目的地。提供修复勒索软件问题服务的人自己也有问题需要解答。恶意软件在隐藏其踪迹方面变得更加高明。而一些系统的破坏难度显然比任何人...
CVE-2026-97229:关键的 GitLab 漏洞可能允许远程代码执行
2026年10月12日,GitLab 已解决 CVE-2026-97229,这是其 CI/CD 正则表达式编译器中的一个关键漏洞,可能允许未经身份验证的攻击者在易受攻击的服务器上执行任意代码。该漏洞影响 GitLab 社区版(CE)和企业版(EE),并具有 CVSS v3.1 评分 10.0,这是可能的最高严重性评级。...
关键的 SonicWall SMA 1000 漏洞在修补后被针对的 135 次利用尝试
威胁行为者在公开披露后几天内被观察到利用最近披露的 SonicWall Secure Mobile Access (SMA) 1000 设备中的关键安全漏洞。 该漏洞被追踪为 CVE-2026-102255(CVSS 分数:10.0),属于预认证的服务器端请求伪造(SSRF),可能允许远程攻击者“指示设备代表他们发出请...
攻击者利用 CVSS 10.0 Bricksforge WordPress 漏洞实现未经身份验证的 RCE
根据 Patchstack 的报告,影响 WordPress 的 Bricksforge 插件的最高严重性安全漏洞已在野外被积极利用。 该关键漏洞是 CVE-2026-85097(CVSS 分数:10.0),允许未经身份验证的攻击者在易受攻击的 WordPress 网站上上传并执行任意 PHP 代码,从而导致远程代码执...
CyberXero 在一项盗取超过 628,000 条乌克兰记录的活动中使用 Claude Code
网络安全研究人员披露了一个双管齐下的人工智能(AI)增强初始访问活动的细节,该活动针对乌克兰的 WordPress 网站、电子商务平台和关键基础设施实体。 这一活动结合了像 Cobalt Strike 这样的商品攻击工具与由 Anthropic 的 Claude Code 提供支持的 AI 协调层,已被归因于一个名为 ...
P7 DarkSword iOS 利用工具包增加了加密钱包数据盗窃和远程命令
网络安全研究人员披露了一个之前未见的 DarkSword iOS 利用工具包变种的详细信息,称为 P7 DarkSword。 “与我们通常观察到的变种相比,P7 减少了其设备上的占用空间,增加了设备上的钥匙串和加密钱包盗窃,并增加了与攻击者基础设施的双向 C2 通信,”iVerify 在周四发布的新报告中表示。 “P7...