



最新情报 — 第 36 页,共 51
GNU Aspell 软件中的漏洞
GNU Aspell 软件中的漏洞 CVE ID CVE-2026-75818 发布日期 2026年10月06日 供应商 GNU 产品 Aspell 受影响版本 所有版本在 0.60.8.3 之前 漏洞类型 (CWE) 基于堆的缓冲区溢出 (CWE-122) 报告来源 报告给 CERT Polska CVE ID CV...
OpenOffice中的关键漏洞可能使攻击者控制系统
2026年10月6日,星期二,09:38 由编辑部发布,1条评论 最后更新:今天,10:02 Apache OpenOffice中的一个关键漏洞可能使攻击者控制用户的系统,开发者发出警告。目前尚未提供安全更新。Apache OpenOffice安全团队建议用户禁用OpenOffice中的Java运行时集成,或者在更新发...
关键的Atlassian漏洞允许未认证的攻击者读取8个产品中的已知文件
在8个Atlassian Data Center产品中存在一个关键漏洞,客户自行托管的这些产品允许没有登录权限的攻击者读取每个产品的Web应用程序根目录中的特定文件。 攻击者必须已经知道文件的确切名称和路径,无法列出目录中的内容。Atlassian在10月5日披露了该漏洞,CVE-2026-21589,评级为9.3分(...
FBI因补丁失败导致ShinyHunters泄露事件而解雇Accenture承包商
美国联邦调查局(FBI)已解雇一名Accenture承包商,因其在ShinyHunters泄露事件中的涉嫌角色,该事件导致数千名局员工的个人信息被盗。 据路透社的报道,引用了两位熟悉此事的消息来源。 “截至目前,我们的审查已确定,该事件是由于第三方组织管理的平台的安全失败所致——在承包商未能实施明确发布的安全补丁以保护...
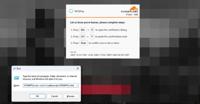
ClickFix通过浏览器缓存走私有效负载以绕过Windows运行限制
一种新的ClickFix攻击类型正在利用被攻陷的网站来欺骗用户执行缓存于网页浏览器缓存中的恶意有效负载。 “与典型攻击模式中下载和执行远程有效负载不同,在这种攻击中,网站预先将一个伪装成PNG文件的脚本有效负载预取到浏览器缓存中,”微软威胁情报团队在X上的一篇帖子中表示。 因此,当受害者被提示粘贴并执行恶意命令时——正...
代理之间通信的MCP可能是你从未听说过的最危险协议
失落在翻译中 新协议中的信任缺口使恶意提示从一个代理传播到另一个代理。 来源: Getty Images 数百万组织中AI代理的采用为攻击者创造了新的机会,使其采取恶意行动,例如窃取数据库内容和敏感的商业及个人信息。 在过去五个月中,谷歌和其他四个组织——除了使用AI代理外几乎没有共同点——已承认存在利用目标网络中一个...
ClingSTUN 将易受攻击的物联网设备转变为代理节点
4分钟阅读来源:Nikola Fific via Shutterstock 研究人员发现了一种新的Linux恶意软件变种,它利用越来越多已知的物联网(IoT)设备漏洞,在企业网络上保持持久的立足点。该恶意软件特别值得注意的是,它使用合法的公共STUN服务器来帮助与被攻陷设备保持连接,使攻击者能够在其他合法的互联网流量中...
微软Exchange漏洞允许经过身份验证的攻击者读取其他用户的邮箱
微软已发布紧急安全更新,以解决Microsoft Exchange Server中的一个高严重性漏洞,该漏洞可能允许攻击者在某些条件下提升权限。 该漏洞被追踪为CVE-2026-96940,在CVSS评分系统中评级为8.8。 微软在2026年10月2日发布的公告中表示:“Microsoft Exchange Serve...
CVE-2026-88779:NetScaler SAML零日漏洞在野外被利用
新的Citrix NetScaler零日漏洞迅速从发现转向了积极利用。CVE-2026-88779影响使用SAML身份验证的NetScaler ADC和NetScaler Gateway部署,可能导致设备崩溃或不可用。该漏洞的CVSS v4评分为8.7(高),Citrix已确认针对未缓解部署的针对性攻击。CISA也已将...