



最新情报 — 第 39 页,共 51
gotop软件中的漏洞
gotop软件中的漏洞 CVE ID CVE-2026-91784 发布日期 2026年10月02日 供应商 cjbassi 产品 gotop 受影响版本 3.0.0 漏洞类型(CWE) 命令中的参数分隔符的不当中和(“参数注入”)(CWE-88) 报告来源 报告给CERT Polska 描述 CERT Polska已...
Fortinet警告FortiMail中存在被积极利用的路径遍历漏洞
2026年10月2日,星期五,09:00 由编辑,0条评论 最后更新:今天,09:30 Fortinet警告客户,FortiMail中存在一个被积极利用的路径遍历漏洞。虽然已经发布了更新来解决这个问题,但尚未透露FortiMail客户被攻击的具体时间。FortiMail是一款电子邮件网关,能够检查电子邮件和附件中的各种...
关键的 FortiMail 零日漏洞在攻击中被利用,允许未经身份验证的任意文件写入
美国网络安全和基础设施安全局 (CISA) 周四将影响 Fortinet FortiMail 的一个关键安全漏洞添加到其已知被利用漏洞 (KEV) 目录中,此前有关于该漏洞被积极利用的报告。 该漏洞的追踪 ID 为 CVE-2026-104286(CVSS 分数:9.8),允许未经身份验证的攻击者在底层系统上写入任意文...
ThreatsDay:基于 AI 的零日链、543K 现场秘密、模型检查 RCE 及其他 13 个故事
本周,有用的词是无聊的词:检查、缓存、编译、存储、信任。每一个听起来都无害。当系统做得超出人们的预期时,每一个都可能成为攻击路径。模型检查可以运行代码。缓存可以混淆请求。公开的秘密可以保持有用多年。这是贯穿整个列表的教训。攻击者并不总是需要一个聪明的新把戏。他们可以在公共基础设施中隐藏命令,重用旧缺陷,滥用弱默认设置,...
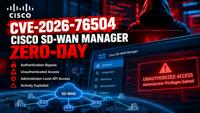
CVE-2026-76504: Cisco SD-WAN Manager 零日漏洞在野外被利用
2026年10月1日 摘要 Cisco Catalyst SD-WAN Manager 正面临一个严重的零日漏洞,该漏洞已经在野外被利用。 黑客与破解 该漏洞被追踪为 CVE-2026-76504,允许未经身份验证的攻击者绕过身份验证机制,获得对 SD-WAN 管理 API 的管理员级访问权限。由于 SD-WAN Ma...
WordPress 后门在清理后使用文件、数据库和共享内存自我重建
网络安全研究人员揭示了一个 WordPress 受到攻击的案例,其中威胁行为者部署了多种持久性机制,以确保最终有效载荷在不需要再次感染网站的情况下持续返回。 该后门被命名为 SC,源于注入内容中存在的 "SC_" 标记。Sucuri 将该恶意软件描述为一种 "自我修复网状结构",由区块链控制。 “有效载荷同时存在于至少...
CISA 将被利用的 Cisco Catalyst SD-WAN Manager 身份验证绕过漏洞添加到 KEV
美国网络安全和基础设施安全局 (CISA) 周三将影响 Cisco Catalyst SD-WAN Manager 的关键身份验证绕过漏洞添加到其已知被利用漏洞 (KEV) 中,此前有报告称该漏洞正在被积极利用。 该漏洞的追踪编号为 CVE-2026-76504(CVSS 分数:9.8),可能允许未经过身份验证的远程攻...
Zammad票务系统中的零日漏洞被DIVD黑客利用
荷兰漏洞披露研究所(DIVD)最近通过帮助台软件和票务系统Zammad中的两个零日漏洞被黑客攻击,DIVD已对此进行了公开。国家网络安全中心(NCSC)警告称,自9月21日起,这些漏洞已被积极利用,其中一个被利用的漏洞尚未提供更新。 DIVD是一个基金会,利用志愿者在互联网上扫描脆弱系统,以便能够警告相关组织。此外,它...
苹果 CoreGraphics PoC 出现,WhatsApp PDF 检查暗示可能的传播路径
安全研究人员发布了 CVE-2026-86950 的第一个公开概念验证,Apple 表示这是一个可能在针对特定目标个体的攻击中被利用的 Apple CoreGraphics 漏洞。 触发条件是一个恶意 PDF,里面嵌入了经过精心设计的字体,导致未修补的 iPhone 和 Mac 崩溃。该代码导致崩溃,而不是执行错误。将...