



最新情报 — 第 4 页,共 24
攻击者链式利用三处Ivanti Connect Secure零日漏洞获取根访问权限,目前仅修复了两个
安全公司Volexity在10月13日表示,攻击者利用了Ivanti Connect Secure(一个VPN设备)中的三处零日漏洞,能够在不登录的情况下以root身份运行命令。Ivanti已发布了两个漏洞的修复程序,并告知受影响版本的客户“立即采取行动”。根据Volexity的说法,第三个漏洞的修复仍在待定中。 Vo...
SAP披露Cloud SDK for Python中的关键CVE-2026-89111漏洞,允许OAuth2凭证被窃取
SAP在10月13日的安全公告中表示,SAP的Cloud SDK for Python中的一个漏洞可能会将应用程序的OAuth2客户端凭证发送到攻击者控制的服务器。该漏洞影响使用SDK的SAP Business Technology Platform (BTP)上的多租户应用程序,SDK是SAP官方的BTP服务Pyth...
Ivanti警告Connect Secure VPN服务器漏洞被利用
Ivanti警告客户,Ivanti Connect Secure VPN服务器中的一个漏洞正在被积极利用。通过这个安全漏洞(CVE-2026-104935),未经身份验证的攻击者可以在服务器上执行任意命令。该问题是一个“身份验证绕过”,但没有提供进一步的细节。Ivanti呼吁客户尽快安装提供的更新,升级到版本25.1....
法国政府建议超市将冷却系统下线
法国政府建议超市和其他企业将其冷却系统下线。在冷却设备被黑客攻击的情况下,建议执行出厂重置。根据法国计算机应急响应小组(CERT-FR)的说法,法国有大量丹麦制造商Danfoss的冷却系统被黑客入侵。 CERT-FR表示,从互联网访问这些冷却系统的管理界面并不明智。如果确实需要远程管理,建议限制对可信IP地址的访问。在...
Payload CMS软件中的漏洞
Payload CMS软件中的漏洞 CVE ID CVE-2026-63316 发布日期 2026年10月13日 供应商 Payload 产品 Payload CMS 受影响版本 所有版本在3.90.0之前,从4.0.0-canary.0到4.0.0-canary.34 漏洞类型 (CWE) 在SQL命令中对特殊元素的...
GitLab警告存在CVSS 10.0评分的严重安全漏洞
GitLab警告开发者和组织注意其软件中的一个严重漏洞,该漏洞在1到10的评分中获得了CVSS影响评分10.0。GitLab是一个流行的在线DevOps工具,用于存储、管理和开发软件。过去,该软件中的多个漏洞曾在攻击中被利用,包括一个在去年八月被修复的问题。当时,首次攻击发生在更新发布后的两天内。 这个严重漏洞是一个整...
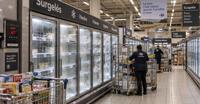
攻击者通过劫持丹佛斯控制器将法国超市冰箱加热至50°C
攻击者在10月11日夜间远程控制了数百家法国超市的冰箱和冷冻柜,并将其加热,迫使商店丢弃食品,几家零售连锁店表示。 攻击者通过控制所有商店冰箱和冷冻柜的控制器进入,这是一种由丹麦公司丹佛斯制造的设备,维护公司可以远程管理。拥有Intermarché连锁的Les Mousquetaires表示,其冰箱和冷冻柜被设置为解冻...
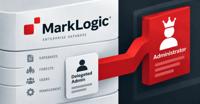
两个关键的 MarkLogic 漏洞可能使委托管理员获得持久的管理员控制权
Progress Software 的 MarkLogic Server 数据库新披露的 31 个漏洞中,有两个可能让仅被授予部分管理权限的账户获得服务器的管理员控制权,该公司表示。 Progress 于 10 月 12 日发布了所有 31 个漏洞,并将其中五个评为关键。自 9 月 10 日起,MarkLogic 11...
GitLab 修复 CVSS 10.0 漏洞,可能让未经身份验证的用户运行服务器代码
GitLab 已发布针对其社区版 (CE) 和企业版 (EE) 软件的最高严重性安全漏洞的补丁,该漏洞可能导致任意代码执行。 “GitLab 已修复一个问题,在某些情况下,未经身份验证的用户可能通过 CI/CD 配置中的特制正则表达式在 GitLab 服务器上执行任意代码,原因是正则表达式验证不足,”该公司在周一的公告...