



最新情报 — 第 46 页,共 51
ThreatsDay:AI搜索中毒、AI编码工具泄露代码库、一键代码执行及其他13个故事
本周,危险的东西依然以无聊的形式出现。一个更新。一个登录框。一个搜索答案。一个编码工具。一个你之前点击过一百次的链接。这是贯穿整个内容的线索。受信路径被中毒。旧漏洞找到新工作。AI工具泄露超出预期。假提示看起来足够真实。有些攻击几乎不需要利用——只需一个弱设置或一个人按照屏幕上的指示操作。这里没有什么特别戏剧化的东西。...
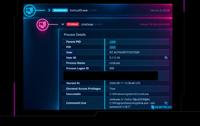
不那么安静的矿工:威胁行为者在终端上编译加密矿工
背景 Huntress 研究人员最近发现了一起独特事件,在该事件中,威胁行为者通过利用已知的 Samsung MagicINFO 漏洞获得初始访问权限,并在终端上安装了一个恶意的 AnyDesk 实例,此外,他们还旨在部署一个加密矿工。虽然在事件中出现加密矿工并不罕见,但让我们感到惊讶的是,此事件中的行为者直接在终端上...
Check Point 报告关键 VPN 漏洞的积极利用
网络安全公司 Check Point 警告称,其提供的 VPN 产品中存在的关键漏洞正在被积极利用。通过该安全漏洞 (CVE-2026-85102),未经身份验证的攻击者可以在 Check Point VPN 产品上执行任意代码。自 9 月 7 日以来,安全更新已可用。9 月 10 日,国家网络安全中心 (NCSC) ...
Adobe 修复 Connect 和 AEM Forms 中的关键漏洞
Adobe 已发布安全更新,以修复 Adobe Connect 和 Adobe Experience Manager (AEM) Forms 中的关键漏洞。多个安全漏洞使得攻击者能够执行任意代码或获得提升的权限。Adobe 表示没有证据表明这些漏洞正在被积极利用。 在 Adobe Connect 中,修复了多个关键安全...
攻击者在公开披露后数小时内利用WordPress CVE-2026-87902
威胁行为者在公开披露后的数小时内开始积极利用WordPress中的一个关键安全漏洞。 该漏洞是CVE-2026-87902(CVSS评分:9.2),可能允许未经身份验证的攻击者获得远程代码执行(RCE)。 “未经身份验证的攻击者可以使get_page_template()页面模板解析包含一个选定的可读本地.php文件,...
MikroTrick 链接攻击者在没有密码或 SSH 密钥的情况下接管 MikroTik 路由器
两个 MikroTik RouterOS SSH 漏洞的结合使攻击者能够在没有密码、SSH 密钥或完成身份验证的情况下,完全控制暴露于互联网的路由器。 这个链条,CERT Polska 称之为 MikroTrick,结合了一个 SSH 状态机缺陷 (CVE-2026-67279) 和 RouterOS 登录过程中的一个...
Check Point警告Path Traversal漏洞
Check Point警告在Check Point管理服务器中存在一个Path Traversal和文件上传漏洞。利用此漏洞(CVE 2026 93616),攻击者可以在没有任何身份验证的情况下,上传并执行任意脚本到管理服务器。该漏洞的影响获得了9.8的CVSS(3.1)评分。 同时,Check Point警告该漏洞正...
WEBCON BPS软件中的漏洞
WEBCON BPS软件中的漏洞 CVE ID CVE-2026-92419 发布日期 2026年9月23日 供应商 WEBCON 产品 WEBCON BPS 受影响版本 从2024.1.1.145到2025.2.1.177 从2026.1.1.1到2026.1.1.20 漏洞类型 (CWE) 通过用户控制的密钥绕过授...
新的 cPanel 漏洞允许托管账户以根用户身份运行代码,完全控制服务器
cPanel 的 CalDAV 和 CardDAV 服务中的一个漏洞允许任何拥有 cPanel 托管账户的人以根用户身份运行代码并“完全控制服务器”,该公司在 9 月 22 日表示。 第二个漏洞出现在 WP Toolkit 插件中,该插件用于安装和管理 WordPress 网站,允许账户持有者更改属于其他账户的数据库。...