



最新情报 — 第 7 页,共 24
关键的 NetScaler RCE 漏洞 CVE-2026-107406
执行摘要 Citrix 已披露 CVE-2026-107406,这是一个影响 Citrix NetScaler ADC 和 NetScaler Gateway 的关键内存溢出漏洞,具体发生在特定的 SAML 身份验证配置下。该漏洞的 CVSS v4.0 分数为 9.5,可能导致远程代码执行 (RCE) 或服务拒绝 (D...
威胁行为者利用关键的 AhsayCBS 漏洞投放 Webshell 和 XMRig 加密矿工
致谢:特别感谢 Dipo Rodipe、John Hammond、Susannah Matt、Ben Nahorney 和 Lindsey Welch 对本次调查和报告的贡献。更新 10/8/26 @ 6pm ET 在进一步调查后,Huntress 确定 Ahsay 10.3.4 也受到这些漏洞的影响。之前的报告指出 ...
FBI称与中国有关的黑客运营门户网站,允许第三方访问被盗电子邮件
与一家中国网络安全公司有关的黑客窃取了东南亚政府机构、执法机构、医疗系统和宗教机构的电子邮件,FBI和其他6个国家的机构在10月8日表示。 该公司Integrity Technology Group已被美国和英国制裁。黑客使用包含1300多个脚本的工具扫描网站以寻找漏洞,猜测Microsoft 365和Exchange...
日本在移动API滥用和Metabase攻击中看到网络数据泄露急剧上升
日本组织中一系列个人数据泄露事件的攻击者滥用了移动应用程序的API,并针对已知软件漏洞,JPCERT协调中心(JPCERT/CC)表示。 位于东京的该中心负责接收事件报告,其2026年10月8日的警报基于这些报告和其他信息。警报中没有提到攻击者和受影响的组织。 JPCERT/CC在警报中称其所知的信息“有限且零散”,此...
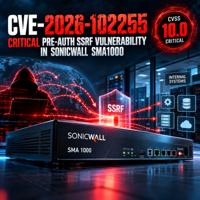
CVE-2026-102255:SonicWall SMA1000中的关键预认证SSRF漏洞
SonicWall SMA1000设备中的一个新的关键漏洞值得使用该平台作为面向互联网的远程访问网关的组织立即关注。该漏洞被跟踪为CVE-2026-102255,是SMA1000设备WorkPlace界面中的一个预认证服务器端请求伪造(SSRF)缺陷。它的CVSS v3.1评分为最高的10.0。 漏洞是什么? 该缺陷存...
谷歌发布更新修复Pixel手机中的关键蓝牙漏洞
谷歌发布了一项针对Pixel手机的安全更新,修复了多个安全漏洞,包括一个关键的蓝牙漏洞。在10月份的Pixel安全公告中,总共有六个漏洞,其中三个被标记为关键。问题涉及蓝牙、GDMC和GSA。通过这些安全漏洞,攻击者可以提升其权限并窃取信息。 谷歌对蓝牙漏洞(CVE-2026-55330)提供的细节很少,仅表示它可能导...
Ollama软件中的漏洞
Ollama软件中的漏洞 CVE ID CVE-2026-103663 发布日期 2026年10月08日 供应商 Ollama 产品 Ollama 受影响版本 从0.34.2到0.35.0 漏洞类型(CWE) 相对路径遍历(CWE-23) 报告来源 报告给CERT Polska 描述 CERT Polska收到了关于O...
八个恶意npm包下载了40,767次,传播Overlord RAT和Stealer
网络安全研究人员披露了一个长期存在的npm供应链恶意软件活动的详细信息,该活动将信息窃取者和远程访问木马(RAT)推送到被攻陷的主机上。 该活动被CloudSEK和Checkmarx称为MALFEX。该活动被评估为一名独立威胁行为者的作品,自2023年8月以来,该行为者似乎发布了12个包,其中8个被标记为恶意。 该攻击...
SonicWall 修复 SMA1000 设备中的 CVSS 10.0 预认证 SSRF 漏洞
SonicWall 已发布针对其 SMA1000 设备的四个漏洞的热修复程序,这些设备是远程工作人员访问公司网络和应用程序的网关。最严重的漏洞可能允许未登录的攻击者通过设备发送请求并访问内部功能。 SonicWall 将其在 CVSS 评分上评为 10.0,并表示没有证据表明这四个漏洞正在被利用进行攻击。 最严重的漏洞...