



最新情报 — 第 1 页,共 51
Apache Roller 中的关键 RCE 漏洞正在被积极利用,无需身份验证
根据 Apache 软件基金会 (ASF) 的说法,Apache Roller 中的一个关键安全漏洞正在被积极利用。Apache Roller 是一个开源的基于 Java 的博客平台。 该漏洞被追踪为 CVE-2026-129448(CVSS 分数:9.8),属于 XML-RPC 端点中的未认证反序列化,可能导致远程代...
Java4Shell 漏洞威胁全球企业及 Java 应用生态系统
来源:Nikreats 通过 Alamy Stock Photo Java 编程语言核心的开源运行时中的一个关键漏洞允许未经身份验证的攻击者对全球企业组织中使用的众多 Java 应用程序执行远程代码执行 (RCE)。该内存损坏漏洞存在于 OpenJDK 的版本中,这是一个流行的开源运行时。安全初创公司 Calif 的研...
Cloudflare WAF 如何帮助防御 Java4Shell (CVE-2026-114938)
2026年11月17日,安全研究公司Calif披露了Java4Shell (CVE-2026-114938),这是OpenJDK中Base64解码器的一个内存损坏漏洞,OpenJDK是使用最广泛的Java运行时。在通用漏洞评分系统(CVSS)4.0中,该漏洞的评分为9.2(严重)。该缺陷影响Java。OpenJDK发布...
LMS软件中的漏洞
LMS软件中的漏洞 CVE ID CVE-2026-127142 发布日期 2026年11月18日 供应商 LMS 产品 LMS 受影响版本 所有版本在89dd3f7之前 漏洞类型(CWE) 不受限制的危险类型文件上传(CWE-434) 报告来源 报告给CERT Polska CVE ID CVE-2026-12714...
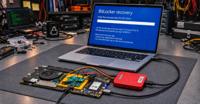
新攻击绕过TPM锁定,在几天内破解Windows Hello和BitLocker PIN,而不是几年
根据柏林工业大学的研究人员,在基于AMD的PC和一些Intel PC上,Windows Hello和BitLocker PIN的TPM锁定可以被打开PC机箱的人重置。 这使得短PIN容易被猜测。在实验室测试中,研究人员以这种方式在一台AMD笔记本电脑上发现了一个四位数的Hello PIN,在一台Intel笔记本电脑上发...
针对Web应用的AI渗透测试检查清单:选择供应商前要问的15个问题
TL;DR 攻击者总是先发制人。平均而言,利用攻击现在在补丁发布之前就已经开始(Mandiant M-Trends 2026)。在2026年上半年,VulnCheck添加到其被利用列表中的23%的漏洞在披露日当天或之前就已被攻击。 AI渗透测试供应商并不是可以互换的。大多数在演示中看起来令人信服。缺陷在于您的登录流程、...
CAST Imaging 软件中的漏洞
CAST Imaging 软件中的漏洞 CVE ID CVE-2026-109857 Publication date 2026年11月18日 Vendor CAST Software Product Imaging Vulnerable versions 3.6.2 Vulnerability type (CWE) ...
Axence nVision软件中的漏洞
Axence nVision软件中的漏洞 CVE ID CVE-2026-87850 发布日期 2026年11月18日 供应商 Axence 产品 nVision 受影响版本 所有18之前的版本 漏洞类型(CWE) 使用带有敏感查询字符串的HTTP请求(CWE-598) 报告来源 报告给CERT Polska 描述 C...
黑客利用影响企业管理服务器的关键 Puppet RCE 漏洞进行攻击
美国网络安全和基础设施安全局 (CISA) 于周二将影响 Perforce Puppet 的关键安全漏洞添加到其已知被利用漏洞 (KEV) 目录中,引用了活跃利用的报告。 该漏洞被追踪为 CVE-2026-115731 (CVSS 分数:9.4),属于不受信任数据的反序列化案例,可能导致远程代码执行。 CISA 表示:...